
Rehber
Clickjacking koruması yok: X-Frame-Options ve frame-ancestors nasıl eklenir?
Siteniz başka bir sitede görünmez bir iframe içine alınabiliyorsa, kullanıcılar farkında olmadan sizin sitenizde işlem yapmaya kandırılabilir. Clickjacking korumasını anlatıyoruz.
Kötü niyetli bir sayfa, sitenizi görünmez bir iframe içinde yükleyip kullanıcıyı başka bir şeye tıkladığını sanarken sizin sitenizdeki bir butona tıklatabilir. Bu saldırıya clickjacking denir.
KTYAPTECH SEO Analyzer bu sorunu SEC-MISSING-FRAME-PROTECTION-001 koduyla, “Clickjacking koruması yok” başlığı altında ve orta önem derecesiyle raporlar (Güvenlik ve teknik kalite). Bu rehber, bulgunun ne anlama geldiğini, neden önemli olduğunu ve adım adım nasıl düzeltileceğini anlatıyor.
Clickjacking koruması nedir?
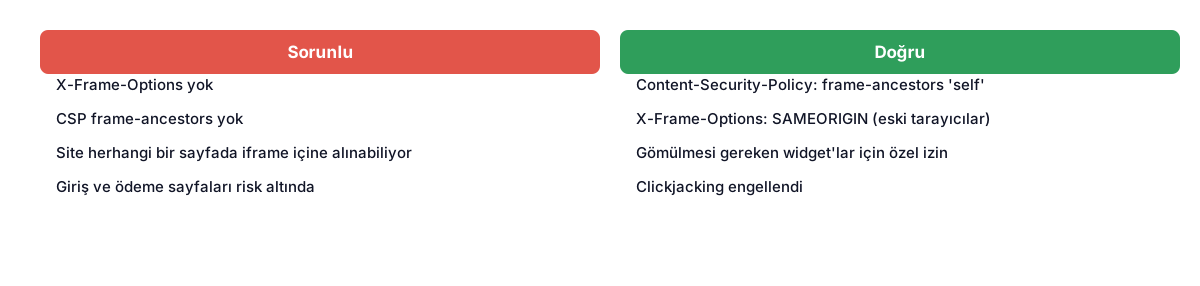
X-Frame-Options başlığı ve CSP'nin frame-ancestors yönergesi, sayfanızın hangi sitelerde iframe içinde gösterilebileceğini belirler. frame-ancestors daha yeni ve esnek standarttır; X-Frame-Options eski tarayıcılar için hâlâ yaygın kullanılır.
SEO Analyzer, bu korumalardan hiçbiri bulunmadığında bulguyu verir.
Neden önemli? SEO ve kullanıcı deneyimine etkisi
Giriş, ödeme, hesap ayarları gibi işlem sayfaları clickjacking'e karşı özellikle savunmasızdır. Koruma eklemek neredeyse maliyetsizdir.
Sorun nasıl tespit edilir?
- SEO Analyzer raporundaki “Clickjacking koruması yok” bulgusunu inceleyin.
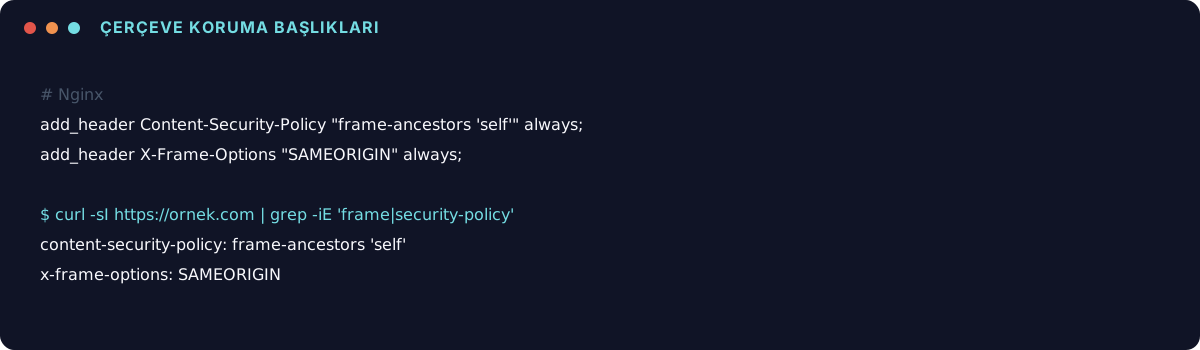
- curl -sI ile X-Frame-Options ve Content-Security-Policy başlıklarını kontrol edin.
- Sitenizin gerçekten başka sitelerde gömülmesi gereken sayfaları olup olmadığını belirleyin (ör. gömülebilir widget'lar).
Adım adım çözüm
- Sitenin iframe içinde gösterilmesi gereken sayfalarını belirleyin; çoğu site için hiçbiri yoktur.
- Tüm yanıtlara Content-Security-Policy: frame-ancestors 'self' ekleyin.
- Eski tarayıcı uyumluluğu için X-Frame-Options: SAMEORIGIN (veya DENY) ekleyin.
- Gömülmesi gereken sayfalar için frame-ancestors'a yalnızca izin verilen alan adlarını yazın.
DENY mi, SAMEORIGIN mi?
DENY, sayfanın hiçbir iframe içinde gösterilmesine izin vermez. SAMEORIGIN, yalnızca kendi sitenizin kendi sayfalarını gömmesine izin verir; yönetim panelleri gibi durumlarda gerekebilir.
Sık yapılan hatalar
- X-Frame-Options'ı meta etiketiyle vermeye çalışmak (yalnızca HTTP başlığı olarak çalışır).
- Gömülebilir widget'ları da engelleyip işlevi bozmak.
Düzeltmeyi nasıl doğrularsınız?
- Başlıkların döndüğünü kontrol edin.
- SEO Analyzer'ı yeniden çalıştırın.
Sık sorulan sorular
Bu başlıklar SEO'yu etkiler mi?
Hayır; arama motorları sayfanızı iframe içinde değil doğrudan tarar.
YouTube videolarını gömmem engellenir mi?
Hayır. Bu başlıklar sizin sayfanızın başka sitelerde gömülmesini kontrol eder, sizin başka içerikleri gömmenizi değil.
Özet
Clickjacking koruması için tüm yanıtlara frame-ancestors 'self' ve X-Frame-Options: SAMEORIGIN ekleyin; yalnızca gerçekten gömülmesi gereken sayfalar için izin tanımlayın.
Sitenizde bu ve benzeri sorunların olup olmadığını görmek için KTYAPTECH Ücretsiz SEO Analizi aracını kullanabilirsiniz: rapordaki her bulgunun yanında, sorunu anlatan çözüm rehberine giden bir bağlantı bulunur.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
URL'de büyük harf kullanmak SEO'ya zarar verir mi?
Adres yolları büyük-küçük harfe duyarlıdır: /Urunler ve /urunler farklı adreslerdir. Büyük harf kullanımının yarattığı yinelenen adres ve kırık bağlantı riskini anlatıyoruz.
2 dk okuma
Yazıyı oku
Sonda eğik çizgi (trailing slash): /sayfa ve /sayfa/ ikisi de açılıyorsa
Aynı sayfa hem eğik çizgili hem eğik çizgisiz adreste 200 dönüyorsa Google iki ayrı sayfa görür. Tek bir biçim seçip diğerini yönlendirmeyi anlatıyoruz.
3 dk okuma
Yazıyı oku
Çok parametreli adresler: filtre ve sıralama URL'leri taramayı nasıl etkiler?
Renk, beden, fiyat ve sıralama filtreleri birleştikçe binlerce adres üretilir. Google bu adresleri taramaya çalışırken önemli sayfalarınıza sıra gelmeyebilir. Parametre yönetimini anlatıyoruz.
3 dk okuma
Yazıyı oku