
Rehber
Cloudflare WAF ile Web Uygulama Güvenlik Duvarı Yapılandırma
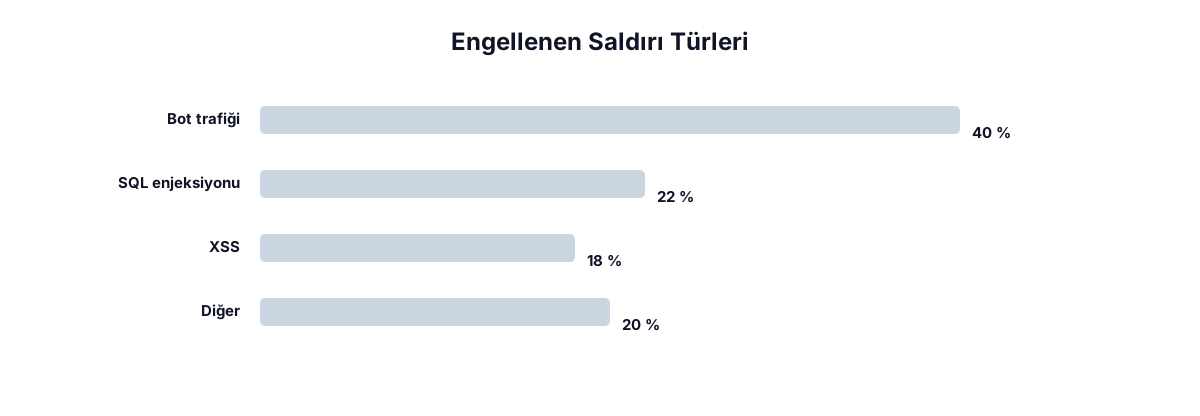
Cloudflare'in Web Application Firewall (WAF) özelliğiyle sitenizi SQL enjeksiyonu, XSS ve bot saldırılarına karşı nasıl koruyabileceğinizi anlatıyoruz.
Web Application Firewall (WAF), sitenize gelen HTTP isteklerini bilinen saldırı kalıplarına göre analiz ederek zararlı istekleri sunucunuza ulaşmadan engelleyen bir güvenlik katmanıdır. Cloudflare, bu koruma için hem hazır yönetilen kural setleri hem de özel kurallar tanımlama imkânı sunar.
Yönetilen kural setleri (Managed Rules)
Cloudflare, bilinen güvenlik açıklarına (SQL enjeksiyonu, XSS, uzaktan kod çalıştırma) karşı düzenli güncellenen hazır kural setleri sunar. Bu kuralları etkinleştirmek, çoğu yaygın saldırı türüne karşı hızlı ve düşük bakım maliyetli bir koruma sağlar.
Yeni bir kural setini etkinleştirirken önce 'Log' modunda çalıştırıp yanlış pozitif (meşru trafiği engelleme) olup olmadığını gözlemlemek, ardından 'Block' moduna geçmek daha güvenli bir yaklaşımdır.
Özel kurallar (Custom Rules) ne zaman gerekir?
- Belirli bir ülkeden veya IP aralığından gelen trafiği kısıtlamak istediğinizde.
- Belirli bir URL yolunu (örneğin yönetici paneli) yalnızca belirli IP'lere açmak istediğinizde.
- Bilinen kötü niyetli bot davranışlarına (aşırı istek sıklığı, şüpheli User-Agent) karşı özel kural yazmak istediğinizde.
Oran sınırlama (Rate Limiting) ile ek koruma
Rate Limiting kuralları, belirli bir IP'den kısa sürede gelen aşırı sayıda isteği (örneğin giriş sayfasına yönelik kaba kuvvet saldırısı) tespit edip geçici olarak engelleyebilir. Bu, WAF'ın imza tabanlı korumasını tamamlayan davranışsal bir koruma katmanıdır.
Yapılandırma sonrası izleme
- Security Events panelinden hangi isteklerin engellendiğini düzenli olarak inceleyin.
- Yanlış pozitif tespit ederseniz, o isteği tetikleyen kuralı belirleyip istisna (exception) tanımlayın.
- Kritik iş süreçlerini (ödeme, form gönderimi) düzenli test ederek WAF kurallarının bunları etkilemediğinden emin olun.
Özet
Cloudflare WAF, yönetilen kural setleri ve özel kurallarla katmanlı bir savunma sağlar. Yeni kuralları önce log modunda test etmek ve Security Events panelini düzenli izlemek, yanlış pozitifleri önlemenin anahtarıdır.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
Web Sitesi İçin Güvenilir Yedekleme Stratejisi Nasıl Kurulur?
Bir sitenin veritabanı ve dosyalarını düzenli, test edilmiş ve farklı konumlarda yedekleyen bir stratejinin temel bileşenlerini anlatıyoruz.
2 dk okuma
Yazıyı oku
Docker ile Web Uygulaması Dağıtımı: Temel Kavramlar
Docker konteynerlerinin ne olduğunu, geleneksel sunucu dağıtımından farkını ve web uygulamalarını konteynerleştirmenin avantajlarını anlatıyoruz.
2 dk okuma
Yazıyı oku
Cloudflare Workers ile Sunucusuz (Serverless) Fonksiyonlar
Cloudflare Workers, kod parçacıklarını uç sunucularda çalıştırmanızı sağlayan bir platform. Ne işe yaradığını ve tipik kullanım senaryolarını anlatıyoruz.
2 dk okuma
Yazıyı oku