
Rehber
Content-Security-Policy (CSP) nedir, sitenize nasıl eklenir?
CSP, sayfanın hangi kaynaklardan betik, stil ve görsel yükleyebileceğini belirleyerek XSS saldırılarının etkisini sınırlar. Siteyi bozmadan CSP eklemeyi anlatıyoruz.
Bir yorum alanından ya da güvenlik açığı olan bir eklentiden sayfanıza zararlı bir betik enjekte edildiğini düşünün. Tarayıcı bu betiği sizin kodunuzdan ayırt edemez ve çalıştırır. Content-Security-Policy, tarayıcıya hangi kaynaklara güvenmesi gerektiğini söyleyerek bu riski azaltır.
KTYAPTECH SEO Analyzer bu sorunu SEC-MISSING-CSP-001 koduyla, “Content-Security-Policy başlığı yok” başlığı altında ve orta önem derecesiyle raporlar (Güvenlik ve teknik kalite). Bu rehber, bulgunun ne anlama geldiğini, neden önemli olduğunu ve adım adım nasıl düzeltileceğini anlatıyor.
Content-Security-Policy başlığı nedir?
Content-Security-Policy (CSP), sunucunun gönderdiği bir HTTP başlığıdır ve betik, stil, görsel, font, iframe gibi kaynakların hangi adreslerden yüklenebileceğini tanımlar. Listede olmayan kaynaklar tarayıcı tarafından engellenir.
SEO Analyzer, sayfada CSP başlığı bulunmadığında bu bulguyu verir.
Neden önemli? SEO ve kullanıcı deneyimine etkisi
CSP, siteler arası betik çalıştırma (XSS) saldırılarının etkisini ciddi ölçüde sınırlar. Ele geçirilmiş bir site kötü amaçlı yazılım dağıtabilir, kullanıcıları yönlendirebilir ve Google tarafından güvenli olmayan site olarak işaretlenebilir; bu da arama görünürlüğünü doğrudan etkiler.
CSP ayrıca frame-ancestors ile tıklama tuzağını (clickjacking) ve upgrade-insecure-requests ile karışık içeriği önlemeye yardımcı olur.
Sorun nasıl tespit edilir?
- SEO Analyzer raporundaki “Content-Security-Policy başlığı yok” bulgusunu inceleyin.
- curl -sI ile yanıt başlıklarında Content-Security-Policy olup olmadığını kontrol edin.
- Sayfanın yüklediği tüm üçüncü taraf kaynakları (analitik, reklam, font, video) ağ sekmesinden listeleyin.
Adım adım çözüm
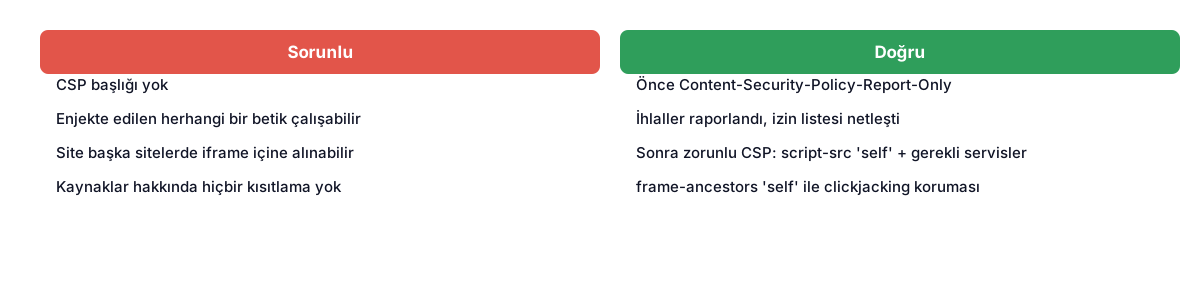
- Sayfanın gerçekten kullandığı tüm kaynakları ve üçüncü taraf servisleri listeleyin.
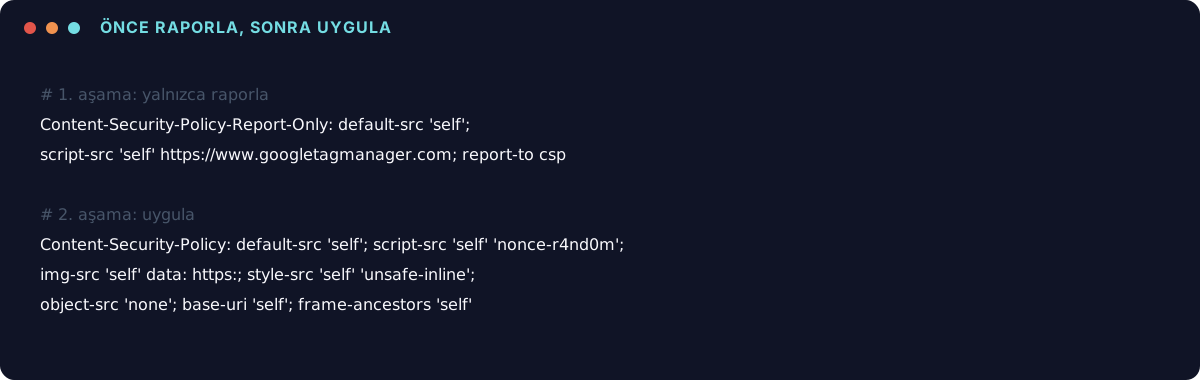
- İlk olarak Content-Security-Policy-Report-Only başlığıyla, hiçbir şeyi engellemeden ihlalleri gözlemleyin.
- Raporlara göre izin listesini daraltın; mümkünse satır içi betikler için nonce veya hash kullanın.
- Siteyi bozmadığından emin olduğunuzda başlığı zorunlu (Content-Security-Policy) moda alın.
- frame-ancestors, object-src 'none' ve base-uri 'self' gibi yönergeleri ekleyin.
- Yeni bir üçüncü taraf servis eklerken CSP'yi güncellemeyi yayın sürecine dahil edin.
Satır içi betikler ve nonce
unsafe-inline, CSP'nin XSS korumasını büyük ölçüde zayıflatır. Framework'lerin çoğu her yanıt için rastgele bir nonce üretip hem başlığa hem de izin verilen betiklere eklemeyi destekler.
Etiket yöneticisi kullanıyorsanız
Google Tag Manager, eklenen her yeni etiketle farklı adreslerden betik yükleyebilir. GTM ile CSP'yi birlikte kullanırken izin listesini dikkatli yönetmek ve Google'ın CSP rehberini izlemek gerekir.
Sık yapılan hatalar
- Doğrudan zorunlu modla başlayıp siteyi bozmak.
- Her şeye izin veren (*) politikalar yazmak.
- script-src'de unsafe-inline ve unsafe-eval kullanmak.
Düzeltmeyi nasıl doğrularsınız?
- Konsolda CSP ihlal uyarısı kalmadığını kontrol edin.
- Site işlevlerini (formlar, analitik, ödeme) test edin.
- SEO Analyzer'ı yeniden çalıştırın.
Sık sorulan sorular
CSP SEO'yu etkiler mi?
Doğrudan değil. Ancak sitenin ele geçirilmesini zorlaştırır; ele geçirilmiş siteler güvenlik uyarılarıyla aramada görünürlük kaybeder.
CSP Google Analytics'i bozar mı?
Doğru adresler izin listesine eklenirse hayır.
Özet
CSP, sayfanızın yalnızca güvendiğiniz kaynakları yüklemesini sağlar. Report-Only ile başlayın, izin listesini gerçek kullanıma göre daraltın ve ardından politikayı zorunlu hale getirin.
Sitenizde bu ve benzeri sorunların olup olmadığını görmek için KTYAPTECH Ücretsiz SEO Analizi aracını kullanabilirsiniz: rapordaki her bulgunun yanında, sorunu anlatan çözüm rehberine giden bir bağlantı bulunur.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
URL'de büyük harf kullanmak SEO'ya zarar verir mi?
Adres yolları büyük-küçük harfe duyarlıdır: /Urunler ve /urunler farklı adreslerdir. Büyük harf kullanımının yarattığı yinelenen adres ve kırık bağlantı riskini anlatıyoruz.
2 dk okuma
Yazıyı oku
Sonda eğik çizgi (trailing slash): /sayfa ve /sayfa/ ikisi de açılıyorsa
Aynı sayfa hem eğik çizgili hem eğik çizgisiz adreste 200 dönüyorsa Google iki ayrı sayfa görür. Tek bir biçim seçip diğerini yönlendirmeyi anlatıyoruz.
3 dk okuma
Yazıyı oku
Çok parametreli adresler: filtre ve sıralama URL'leri taramayı nasıl etkiler?
Renk, beden, fiyat ve sıralama filtreleri birleştikçe binlerce adres üretilir. Google bu adresleri taramaya çalışırken önemli sayfalarınıza sıra gelmeyebilir. Parametre yönetimini anlatıyoruz.
3 dk okuma
Yazıyı oku