
Rehber
Form şifrelenmemiş (HTTP) adrese gönderiyorsa: kullanıcı verileri nasıl korunur?
HTTPS sayfadaki bir form verileri http:// adresine gönderiyorsa girilen ad, e-posta ve şifreler açık metin olarak taşınır. Formları güvenli hale getirmeyi anlatıyoruz.
Sayfanız HTTPS ile açılıyor, kilit simgesi yerinde. Ama iletişim veya giriş formunuzun action adresi http:// ile başlıyor. Kullanıcı “Gönder”e bastığında tarayıcı uyarı gösteriyor ya da daha kötüsü, veriler açık metin olarak gönderiliyor.
KTYAPTECH SEO Analyzer bu sorunu SEC-INSECURE-FORM-ACTION-001 koduyla, “Form şifrelenmemiş adrese gönderiyor” başlığı altında ve yüksek önem derecesiyle raporlar (Güvenlik ve teknik kalite). Bu rehber, bulgunun ne anlama geldiğini, neden önemli olduğunu ve adım adım nasıl düzeltileceğini anlatıyor.
Şifrelenmemiş form gönderimi nedir?
Bir formun action niteliği, verilerin gönderileceği adresi belirtir. Bu adres http:// ile başlıyorsa veriler şifrelenmeden iletilir; sayfanın kendisinin HTTPS olması verileri korumaz.
SEO Analyzer, form gönderim adresi şifrelenmemiş olan formları yüksek önemde raporlar.
Neden önemli? SEO ve kullanıcı deneyimine etkisi
Ad, e-posta, telefon, şifre ve ödeme bilgileri ağdaki herhangi bir noktada okunabilir veya değiştirilebilir. Bu hem kullanıcıyı riske atar hem de KVKK gibi veri koruma düzenlemeleri açısından sorumluluk doğurur.
Güncel tarayıcılar güvenli olmayan form gönderimlerinde tam sayfa uyarı gösterir; bu, dönüşümü doğrudan düşürür.
Sorun nasıl tespit edilir?
- SEO Analyzer raporundaki “Form şifrelenmemiş adrese gönderiyor” bulgusunda formları görün.
- Sayfa kaynağında action="http:// ifadesini arayın.
- Üçüncü taraf form, bülten ve CRM entegrasyonlarının gönderim adreslerini kontrol edin.
Adım adım çözüm
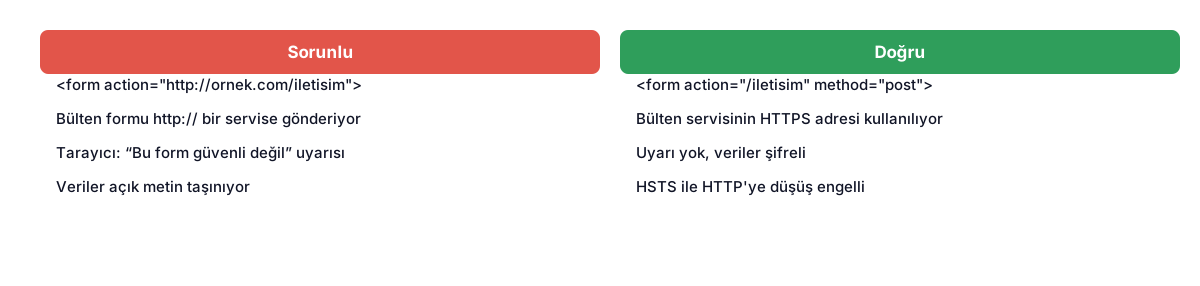
- http:// ile gönderim yapan tüm formları listeleyin.
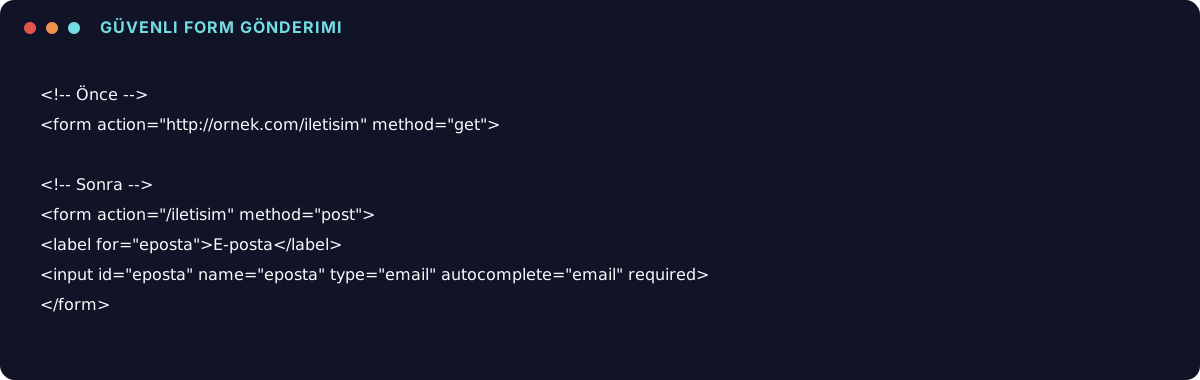
- Kendi sitenize gönderen formlarda action değerini https:// veya göreli bir yol (/iletisim) yapın.
- Üçüncü taraf servislerin HTTPS gönderim adresini kullanın; HTTPS desteklemeyen servisi değiştirin.
- Hassas veri toplayan formlarda method="post" kullanın.
- HTTPS'e geçiş tamamlandıktan sonra HSTS başlığını ekleyin.
GET ile gönderilen formlar
method="get" ile gönderilen form verileri adresin parçası olur; tarayıcı geçmişinde, sunucu günlüklerinde ve Referer başlıklarında görünebilir. Kişisel veya hassas veriler için her zaman POST kullanın.
Sık yapılan hatalar
- Sayfa HTTPS olduğu için formun da güvenli olduğunu varsaymak.
- Hassas verileri GET ile göndermek.
Düzeltmeyi nasıl doğrularsınız?
- Formu gönderip ağ sekmesinde isteğin https:// adrese gittiğini görün.
- SEO Analyzer'ı yeniden çalıştırın.
Sık sorulan sorular
Bu bir SEO sorunu mu?
Doğrudan bir sıralama faktörü değildir; ancak güvenlik, kullanıcı güveni ve dönüşüm açısından ciddi bir sorundur.
Göreli adres kullanmak güvenli mi?
Evet. Göreli adres, sayfanın protokolünü (HTTPS) kullanır.
Özet
Formlar her zaman şifreli (HTTPS) adreslere göndermelidir. action değerlerini düzeltin, hassas verilerde POST kullanın ve HSTS ile HTTP'ye düşüşü engelleyin.
Sitenizde bu ve benzeri sorunların olup olmadığını görmek için KTYAPTECH Ücretsiz SEO Analizi aracını kullanabilirsiniz: rapordaki her bulgunun yanında, sorunu anlatan çözüm rehberine giden bir bağlantı bulunur.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
URL'de büyük harf kullanmak SEO'ya zarar verir mi?
Adres yolları büyük-küçük harfe duyarlıdır: /Urunler ve /urunler farklı adreslerdir. Büyük harf kullanımının yarattığı yinelenen adres ve kırık bağlantı riskini anlatıyoruz.
2 dk okuma
Yazıyı oku
Sonda eğik çizgi (trailing slash): /sayfa ve /sayfa/ ikisi de açılıyorsa
Aynı sayfa hem eğik çizgili hem eğik çizgisiz adreste 200 dönüyorsa Google iki ayrı sayfa görür. Tek bir biçim seçip diğerini yönlendirmeyi anlatıyoruz.
3 dk okuma
Yazıyı oku
Çok parametreli adresler: filtre ve sıralama URL'leri taramayı nasıl etkiler?
Renk, beden, fiyat ve sıralama filtreleri birleştikçe binlerce adres üretilir. Google bu adresleri taramaya çalışırken önemli sayfalarınıza sıra gelmeyebilir. Parametre yönetimini anlatıyoruz.
3 dk okuma
Yazıyı oku