
Rehber
HSTS (Strict-Transport-Security) nedir, nasıl etkinleştirilir?
HSTS, tarayıcıya sitenize yalnızca HTTPS ile bağlanmasını söyler ve HTTP'ye düşürme saldırılarını engeller. HSTS'yi güvenle etkinleştirmeyi adım adım anlatıyoruz.
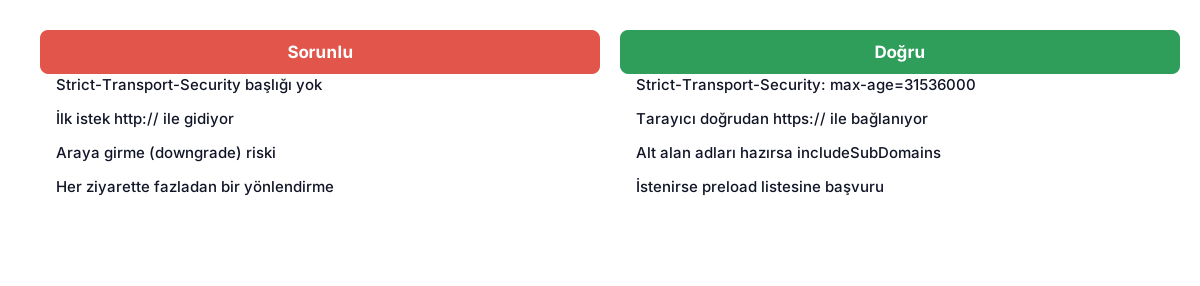
Siteniz HTTPS kullanıyor ve HTTP istekleri HTTPS'e yönleniyor. Ama bir kullanıcı adres çubuğuna yalnızca alan adını yazdığında ilk istek yine şifresiz HTTP ile gider. Bu kısa an, araya girmek isteyen biri için yeterlidir.
KTYAPTECH SEO Analyzer bu sorunu SEC-MISSING-HSTS-001 koduyla, “Strict-Transport-Security başlığı yok” başlığı altında ve orta önem derecesiyle raporlar (Güvenlik ve teknik kalite). Bu rehber, bulgunun ne anlama geldiğini, neden önemli olduğunu ve adım adım nasıl düzeltileceğini anlatıyor.
HSTS başlığı nedir?
HTTP Strict Transport Security (HSTS), sunucunun Strict-Transport-Security başlığıyla tarayıcıya “bu siteye belirli bir süre boyunca yalnızca HTTPS ile bağlan” demesidir. Tarayıcı bu süre boyunca http:// istekleri kendiliğinden https:// yapar.
SEO Analyzer, HTTPS sitede bu başlık bulunmadığında bulguyu verir.
Neden önemli? SEO ve kullanıcı deneyimine etkisi
HSTS, SSL stripping gibi HTTPS'ten HTTP'ye düşürme saldırılarını engeller ve ilk HTTP yönlendirmesinin getirdiği gecikmeyi ortadan kaldırır.
Doğrudan bir sıralama faktörü değildir, ancak sitenin güvenliğini ve HTTPS tutarlılığını güçlendirir.
Sorun nasıl tespit edilir?
- SEO Analyzer raporundaki “Strict-Transport-Security başlığı yok” bulgusunu inceleyin.
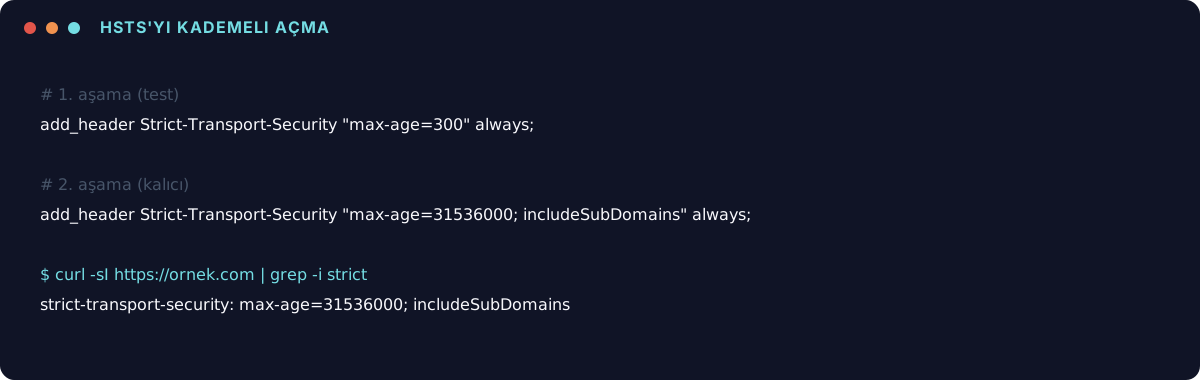
- curl -sI https://alanadiniz.com | grep -i strict komutuyla başlığı kontrol edin.
- Tüm alt alan adlarının HTTPS'i desteklediğini, includeSubDomains kullanmadan önce doğrulayın.
Adım adım çözüm
- Önce tüm sayfaların ve kaynakların HTTPS üzerinden sorunsuz çalıştığını doğrulayın.
- Başlığı kısa bir süreyle başlatın (ör. max-age=300) ve sorun olmadığını görün.
- Süreyi kademeli olarak artırın; son hedef en az bir yıl (max-age=31536000).
- Tüm alt alan adları HTTPS destekliyorsa includeSubDomains ekleyin.
- Tarayıcılara gömülü preload listesine girmek istiyorsanız koşulları sağlayıp hstspreload.org üzerinden başvurun; bu işlemin geri alınması zordur.
Dikkat: geri alınması zor
HSTS açıldıktan sonra tarayıcılar max-age süresi boyunca HTTP'ye izin vermez. Sertifika sorunu yaşarsanız site bu kullanıcılar için tamamen açılmaz hale gelir. Bu yüzden kısa süreyle başlamak ve otomatik sertifika yenilemeyi sağlamak önemlidir.
Sık yapılan hatalar
- Alt alan adlarını kontrol etmeden includeSubDomains eklemek.
- Doğrudan preload ile başlamak.
- Başlığı HTTP yanıtına eklemek (yalnızca HTTPS yanıtlarında geçerlidir).
Düzeltmeyi nasıl doğrularsınız?
- curl ile başlığın döndüğünü kontrol edin.
- SEO Analyzer'ı yeniden çalıştırın.
Sık sorulan sorular
HSTS SEO'yu etkiler mi?
Doğrudan değil; HTTPS tutarlılığını ve güvenliği artırır, gereksiz HTTP yönlendirmesini ortadan kaldırır.
Preload şart mı?
Hayır. Preload, ilk ziyaretten önce bile korumayı sağlar ama geri alınması zordur; dikkatli karar verin.
Özet
HSTS, tarayıcının sitenize yalnızca HTTPS ile bağlanmasını sağlar. Tüm site HTTPS'te sorunsuz çalıştıktan sonra kısa süreyle başlayıp kademeli olarak bir yıla çıkarın.
Sitenizde bu ve benzeri sorunların olup olmadığını görmek için KTYAPTECH Ücretsiz SEO Analizi aracını kullanabilirsiniz: rapordaki her bulgunun yanında, sorunu anlatan çözüm rehberine giden bir bağlantı bulunur.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
URL'de büyük harf kullanmak SEO'ya zarar verir mi?
Adres yolları büyük-küçük harfe duyarlıdır: /Urunler ve /urunler farklı adreslerdir. Büyük harf kullanımının yarattığı yinelenen adres ve kırık bağlantı riskini anlatıyoruz.
2 dk okuma
Yazıyı oku
Sonda eğik çizgi (trailing slash): /sayfa ve /sayfa/ ikisi de açılıyorsa
Aynı sayfa hem eğik çizgili hem eğik çizgisiz adreste 200 dönüyorsa Google iki ayrı sayfa görür. Tek bir biçim seçip diğerini yönlendirmeyi anlatıyoruz.
3 dk okuma
Yazıyı oku
Çok parametreli adresler: filtre ve sıralama URL'leri taramayı nasıl etkiler?
Renk, beden, fiyat ve sıralama filtreleri birleştikçe binlerce adres üretilir. Google bu adresleri taramaya çalışırken önemli sayfalarınıza sıra gelmeyebilir. Parametre yönetimini anlatıyoruz.
3 dk okuma
Yazıyı oku