
Rehber
HTTPS'ten HTTP'ye yönlendirme: güvenli bağlantı neden kayboluyor?
Bir HTTPS adresi ziyaretçiyi şifresiz HTTP adresine yönlendiriyorsa güvenlik ve SEO sinyalleri bozulur. Yönlendirme kurallarındaki bu hatanın nedenini ve çözümünü anlatıyoruz.
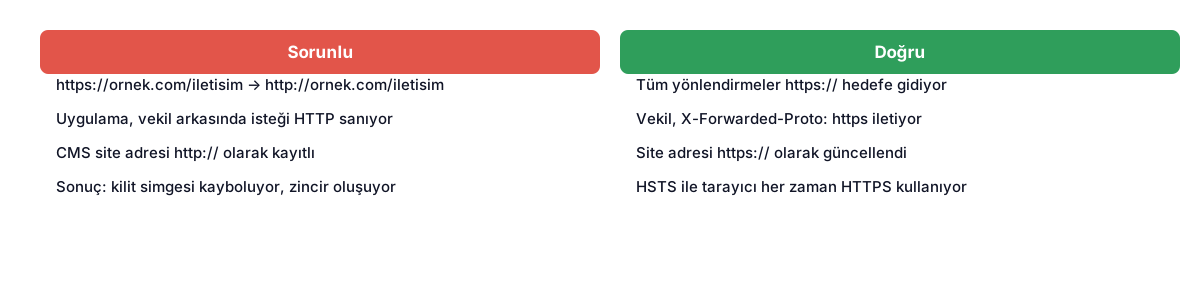
Siteniz HTTPS kullanıyor, sertifika geçerli; ama bazı adresler güvenli bağlantıdan şifresiz HTTP adresine yönlendiriyor. Ziyaretçinin adres çubuğunda kilit simgesi kayboluyor, form ve oturum verileri açıkta taşınabiliyor.
Bu durum genellikle eski bir yönlendirme kuralından, CMS'deki site adresi ayarından veya vekil sunucunun HTTPS bilgisini uygulamaya iletmemesinden kaynaklanır.
KTYAPTECH SEO Analyzer bu sorunu CRAWL-HTTPS-DOWNGRADE-001 koduyla, “HTTPS’ten HTTP’ye düşüş” başlığı altında ve kritik önem derecesiyle raporlar (Tarama ve erişilebilirlik). Bu rehber, bulgunun ne anlama geldiğini, neden önemli olduğunu ve adım adım nasıl düzeltileceğini anlatıyor.
HTTPS'ten HTTP'ye düşüş nedir?
HTTPS'ten HTTP'ye düşüş (downgrade), https:// ile başlayan bir isteğin yanıtında http:// ile başlayan bir adrese yönlendirme yapılmasıdır. Tarayıcı bu yönlendirmeyi izler ve bağlantı şifresiz hale gelir.
Çoğu zaman sonraki adımda HTTP adresi tekrar HTTPS'e yönlenir ve bir yönlendirme zinciri, bazen de sonsuz bir döngü oluşur.
Neden önemli? SEO ve kullanıcı deneyimine etkisi
Google HTTPS sürümünü tercih eder ve canonical olarak onu seçmek ister. HTTPS'ten HTTP'ye yönlendirme bu sinyalle çelişir; Google hangi sürümü dizine ekleyeceği konusunda karışık sinyaller alır.
Güvenlik tarafında şifresiz bağlantı, ortadaki bir saldırganın trafiği okumasına ve değiştirmesine izin verir. HSTS kullanan sitelerde ise tarayıcı HTTP'ye gitmeyi tamamen reddeder ve sayfa açılmaz.
Sorun nasıl tespit edilir?
- SEO Analyzer raporundaki “HTTPS'ten HTTP'ye düşüş” bulgusunda yönlendirme yapan adresleri ve hedeflerini görün.
- curl -I https://ornek.com/adres ile yanıttaki Location başlığının http:// ile başlayıp başlamadığını kontrol edin.
- Web sunucusu yapılandırmasında ve .htaccess dosyasında http:// içeren yönlendirme kurallarını arayın.
- CMS ayarlarında site adresinin (WordPress'te Site Adresi ve WordPress Adresi) https:// ile başladığını doğrulayın.
Adım adım çözüm
- Düşüş yapan adresleri ve yönlendirmeyi hangi katmanın (CDN, web sunucusu, uygulama) ürettiğini belirleyin.
- Web sunucusu ve .htaccess kurallarında hedef adresleri https:// olarak düzeltin veya protokolden bağımsız göreli hedefler kullanın.
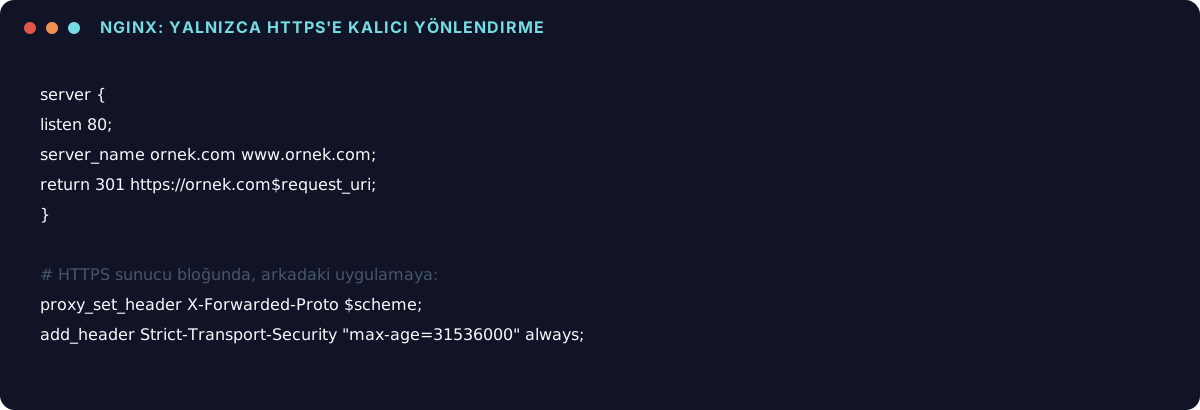
- Uygulama bir vekil sunucunun arkasındaysa X-Forwarded-Proto başlığının iletildiğinden ve uygulamanın bu başlığa güvendiğinden emin olun.
- CMS'deki site adresi ve temel URL ayarlarını https:// olarak güncelleyin.
- Veritabanında ve şablonlarda sabit yazılmış http:// adreslerini https:// ile değiştirin.
- Her şey düzgün çalıştıktan sonra Strict-Transport-Security (HSTS) başlığını ekleyin.
Vekil sunucu arkasındaki uygulamalar
Cloudflare, yük dengeleyici veya Nginx arkasında çalışan bir uygulama, isteği çoğu zaman HTTP olarak alır. Uygulama bu yüzden kendisinin HTTP'de çalıştığını sanır ve yönlendirmeleri http:// ile üretir. Çözüm, vekilin X-Forwarded-Proto başlığını göndermesi ve uygulamanın (Express'te trust proxy, Laravel'de TrustProxies, WordPress'te $_SERVER['HTTPS'] ayarı) bu başlığa güvenmesidir.
Cloudflare “Esnek” SSL modu
Cloudflare'in Flexible modunda Cloudflare ile sunucunuz arasındaki bağlantı şifresizdir ve sunucudaki HTTPS yönlendirmesi döngülere yol açabilir. Kaynak sunucunuza sertifika kurup modu Full (strict) olarak ayarlamak en sağlıklı çözümdür.
Sık yapılan hatalar
- Eski HTTP yönlendirme kurallarını HTTPS'e geçişten sonra silmemek.
- Vekil arkasında X-Forwarded-Proto başlığını iletmemek.
- Sorunu çözmeden HSTS'i açmak (site hiç açılmaz hale gelebilir).
- Cloudflare'de Flexible SSL modunu kalıcı çözüm olarak kullanmak.
Düzeltmeyi nasıl doğrularsınız?
- curl -I ile sorunlu adresleri test edin; Location başlığı yalnızca https:// göstermeli.
- Tarayıcıda ağ sekmesinde yönlendirme zincirinde http:// adımı kalmadığını görün.
- SEO Analyzer'ı yeniden çalıştırın.
Sık sorulan sorular
HTTP'den HTTPS'e yönlendirme de hata mı?
Hayır, bu doğru ve istenen davranıştır. Sorun yalnızca ters yöndedir: HTTPS adresin HTTP'ye göndermesi.
HSTS'i ne zaman açmalıyım?
Tüm sayfaların ve alt alan adlarının HTTPS üzerinde sorunsuz çalıştığından emin olduktan sonra. Önce kısa bir max-age ile başlayıp sonra süreyi artırmak güvenli bir yöntemdir.
Bu sorun sıralamamı doğrudan düşürür mü?
Doğrudan bir ceza yoktur, ancak karışık canonical sinyalleri, yönlendirme zincirleri ve güvenlik uyarıları hem dizine eklemeyi hem de kullanıcı güvenini olumsuz etkiler.
Özet
HTTPS'ten HTTP'ye düşüş çoğu zaman eski kurallardan, CMS ayarlarından veya vekil arkasındaki protokol bilgisinin kaybolmasından doğar. Yönlendirme hedeflerini https:// yapın, X-Forwarded-Proto'yu iletin ve her şey düzeldiğinde HSTS ile HTTPS'i kalıcı hale getirin.
Sitenizde bu ve benzeri sorunların olup olmadığını görmek için KTYAPTECH Ücretsiz SEO Analizi aracını kullanabilirsiniz: rapordaki her bulgunun yanında, sorunu anlatan çözüm rehberine giden bir bağlantı bulunur.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
URL'de büyük harf kullanmak SEO'ya zarar verir mi?
Adres yolları büyük-küçük harfe duyarlıdır: /Urunler ve /urunler farklı adreslerdir. Büyük harf kullanımının yarattığı yinelenen adres ve kırık bağlantı riskini anlatıyoruz.
2 dk okuma
Yazıyı oku
Sonda eğik çizgi (trailing slash): /sayfa ve /sayfa/ ikisi de açılıyorsa
Aynı sayfa hem eğik çizgili hem eğik çizgisiz adreste 200 dönüyorsa Google iki ayrı sayfa görür. Tek bir biçim seçip diğerini yönlendirmeyi anlatıyoruz.
3 dk okuma
Yazıyı oku
Çok parametreli adresler: filtre ve sıralama URL'leri taramayı nasıl etkiler?
Renk, beden, fiyat ve sıralama filtreleri birleştikçe binlerce adres üretilir. Google bu adresleri taramaya çalışırken önemli sayfalarınıza sıra gelmeyebilir. Parametre yönetimini anlatıyoruz.
3 dk okuma
Yazıyı oku