
Rehber
Kurumsal veriyi AI araçlarına verirken dikkat edilmesi gereken gizlilik riskleri
Çalışanların günlük işlerinde kullandığı genel amaçlı AI araçlarına kurumsal veri girmesi, fark edilmeyen gizlilik ve uyumluluk riskleri doğurabilir.
Çalışanların bir e-postayı özetletmek, bir sözleşme taslağını gözden geçirtmek veya bir kod parçasını hızlıca düzelttirmek için genel amaçlı bir AI aracına kurumsal veri yapıştırması artık yaygın bir alışkanlık. Ancak bu, çoğu şirketin resmi bir politikasının olmadığı bir gri alan ve fark edilmeyen gizlilik riskleri barındırıyor.
Riskin kaynağı: veri nereye gidiyor?
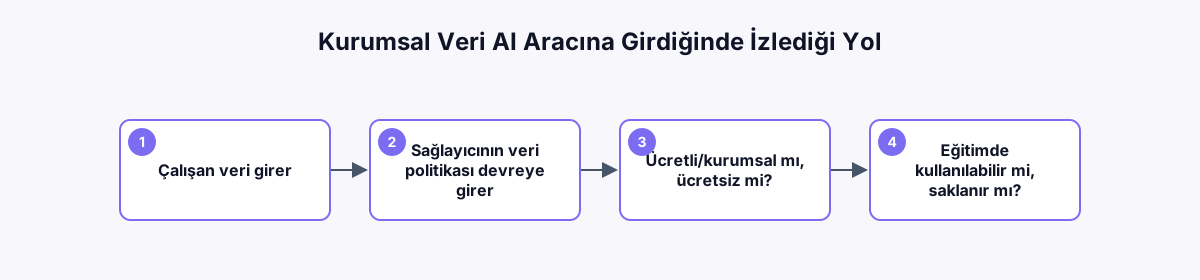
Büyük AI sağlayıcılarının çoğu, kurumsal/ticari plan kullanıcılarının verilerini varsayılan olarak model eğitiminde kullanmadığını beyan eder — ancak bu garanti genellikle yalnızca ücretli kurumsal katmanlar için geçerlidir; ücretsiz veya bireysel tüketici sürümlerinde veri kullanım politikası farklı olabilir. Bir aracın hangi katmanının hangi veri politikasına tabi olduğunu bilmeden kurumsal veri girmek, riskin temel kaynağıdır.
En sık karşılaşılan risk senaryoları
| Senaryo | Risk |
|---|---|
| Müşteri kişisel verisinin (isim, e-posta, sağlık/finans bilgisi) AI aracına yapıştırılması | KVKK/GDPR ihlali riski |
| Yayınlanmamış finansal sonuçların özetletilmesi | İçeriden bilgi sızıntısı riski |
| Kaynak kodun/algoritmanın harici bir araca yapıştırılması | Fikri mülkiyet sızıntısı riski |
| Sözleşme taslaklarının gizlilik maddesi olmayan araçlarda işlenmesi | Sözleşmesel gizlilik yükümlülüğü ihlali |
'Silme' her zaman gerçek zamanlı silme anlamına gelmez
Bir sohbet geçmişini silmek, verinin sağlayıcının sunucularından anında ve geri döndürülemez şekilde silindiği anlamına gelmeyebilir — saklama politikaları sağlayıcıdan sağlayıcıya değişir. Kritik veri için, aracın resmi veri saklama ve silme politikasını kontrol etmeden 'sildim, güvenli' varsayımında bulunmamak gerekir.
Riski azaltmanın pratik yolları
- Hangi AI araçlarının kurumsal kullanıma onaylı olduğunu ve hangi veri kategorilerinin bu araçlara girilebileceğini net biçimde tanımlayan bir politika yazın
- Kurumsal/işletme planı sunan ve veri işleme sözleşmesi (DPA) imzalayan sağlayıcıları tercih edin
- Müşteri kişisel verisi, sağlık verisi, finansal veri gibi hassas kategorileri, açıkça onaylanmış araçlar dışında hiçbir AI aracına girmeme kuralını net biçimde iletin
- Kurum içi verilerle çalışan AI uygulamaları için (RAG tabanlı sistemler gibi) veri sizin kontrolünüzdeki altyapıda kalacak şekilde mimari tercih edin
Kimin sorumluluğu?
Bu konu yalnızca BT departmanının değil; hukuk/uyumluluk, İK ve departman yöneticilerinin ortak sorumluluğundadır. Politika yazılı olmadığında, her çalışan kendi bireysel değerlendirmesine göre hareket eder — bu da kurumsal riski öngörülemez hale getirir.
Sonuç
AI araçlarını yasaklamak yerine, hangi veri kategorisinin hangi onaylı araçta işlenebileceğini net biçimde tanımlamak; hem verimlilik kazanımlarını korur hem de gizlilik riskini yönetilebilir kılar.
Kategoriler
Etiketler
Paylaş
İlgili içerikler
Yapay Zekâ Entegrasyonunda Kullanıcı Verisi Gizliliği Nasıl Korunur?
Web uygulamanıza yapay zekâ özelliği eklerken kullanıcı verilerinin gizliliğini korumak için nelere dikkat etmeniz gerektiğini anlatıyoruz.
2 dk okuma
Yazıyı oku
Web Projeleri İçin Doğru Yapay Zekâ Modeli Nasıl Seçilir?
Bir uygulamaya yapay zekâ özelliği eklerken hız, maliyet, doğruluk ve gizlilik arasındaki dengeyi gözeterek doğru modeli seçmenin kriterlerini anlatıyoruz.
2 dk okuma
Yazıyı oku
Yapay Zekâ Kod Tamamlama Araçları: Geliştiriciler İçin Karşılaştırma
GitHub Copilot, Claude Code ve benzeri yapay zekâ destekli kodlama asistanları geliştirici iş akışını nasıl değiştiriyor? Güçlü ve zayıf yönlerini karşılaştırıyoruz.
2 dk okuma
Yazıyı oku