
Kontrol Listesi
Magento mağazasını güvende tutmak için temel pratikler
Magento, popülerliği nedeniyle sıkça hedef alınan bir platform. Güvenliği sağlam tutmak için atlanmaması gereken temel adımlar.
Magento, geniş kullanım tabanı ve zengin eklenti ekosistemi nedeniyle sıkça hedef alınan bir e-ticaret platformudur. Bu, platformun kendisinin güvensiz olduğu anlamına gelmez — asıl fark, güncel tutulan ve doğru yapılandırılan kurulumlar ile ihmal edilenler arasındadır.
Temel güvenlik pratikleri
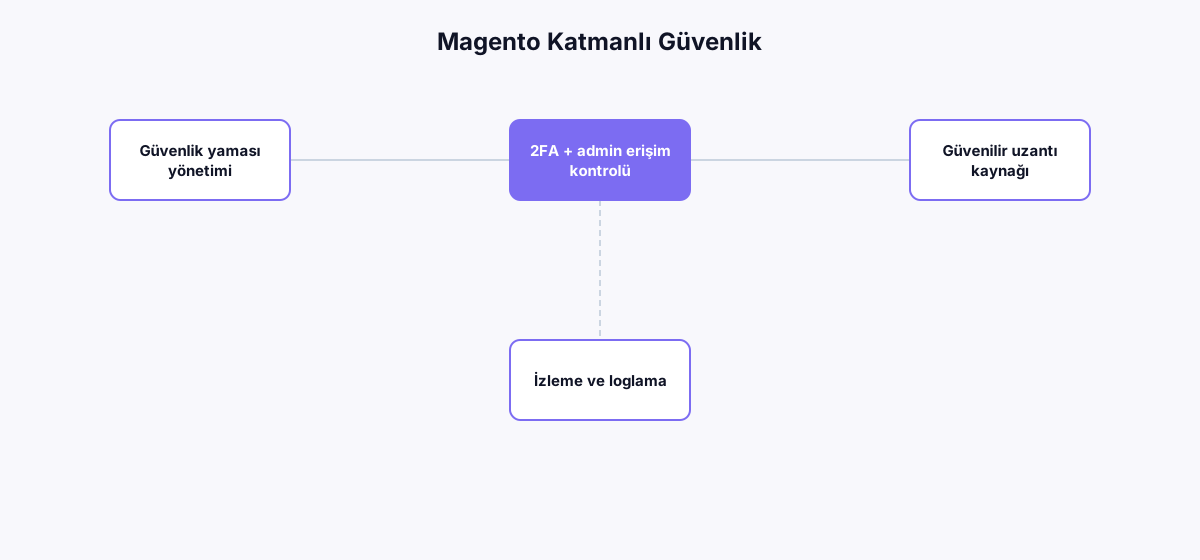
- Güvenlik yamalarını (security patches) yayımlandığı anda uygulayın — Adobe Commerce/Magento düzenli güvenlik bültenleri yayımlar
- Admin panel URL'sini varsayılan yoldan farklı bir yola taşıyın
- Admin oturumları için iki faktörlü doğrulamayı zorunlu kılın
- Üçüncü taraf eklenti/uzantıları yalnızca güvenilir kaynaklardan (Adobe Commerce Marketplace gibi) edinin
- Dosya izinlerini (özellikle yazılabilir dizinleri) minimum gerekli seviyede tutun
Admin URL'sini gizlemek yeterli mi?
Admin panel yolunu değiştirmek, tek başına bir güvenlik çözümü değildir — bu, saldırı yüzeyini biraz azaltan bir katman ('security through obscurity') olarak düşünülmelidir. Gerçek koruma, güçlü kimlik doğrulama (2FA), güncel yamalar ve düzenli izleme kombinasyonundan gelir.
Üçüncü taraf uzantı riski
Magento ekosisteminde binlerce üçüncü taraf uzantı bulunur ve bunların güvenlik kalitesi büyük farklılık gösterir. Bir uzantıyı kurmadan önce geliştiricinin güncelleme geçmişini, güvenlik açığı bildirimlerine yanıt verme hızını ve kullanıcı topluluğundaki itibarını kontrol etmek, resmi WordPress eklenti kontrolüne benzer bir özenle yapılmalıdır.
İzleme ve loglama
Bir güvenlik olayını erken tespit etmek, olayın etkisini büyük ölçüde azaltır. Admin girişlerini, başarısız oturum açma denemelerini ve dosya sistemi değişikliklerini izleyen bir loglama mekanizması, bir saldırının erken belirtilerini fark etmeyi sağlar.
Yaygın hatalar
- Güvenlik yamalarını 'mağaza çalışıyor, dokunmayalım' diyerek aylarca ertelemek
- Admin şifresini uzun süre değiştirmeden kullanmaya devam etmek
- Kaynağı belirsiz, ücretsiz 'nulled' uzantılar kullanmak
- Dosya izinlerini sorun çıkmasın diye gereğinden geniş (777 gibi) ayarlamak
Sonuç
Magento güvenliği, tek bir büyük önlemden değil, güncelleme disiplini, erişim kontrolü ve izlemenin birlikte sürdürülmesinden gelir. Bu pratiklerin hiçbiri karmaşık değildir — asıl zorluk, bunları sürekli ve tutarlı şekilde uygulamaktır.