
Rehber
SPF, DKIM ve DMARC Kayıtları Nasıl Ayarlanır?
Alan adınızdan gönderilen e-postaların spam kutusuna düşmemesi ve sahte e-posta (spoofing) saldırılarına karşı korunması için SPF, DKIM ve DMARC kayıtlarını nasıl yapılandıracağınızı anlatıyoruz.
Alan adınız üzerinden gönderilen e-postaların alıcı kutusuna ulaşması (spam'e düşmemesi) ve başkalarının alan adınızı taklit ederek sahte e-posta göndermesinin (spoofing) önlenmesi için üç DNS kaydı kritik önemdedir: SPF, DKIM ve DMARC.
SPF (Sender Policy Framework)
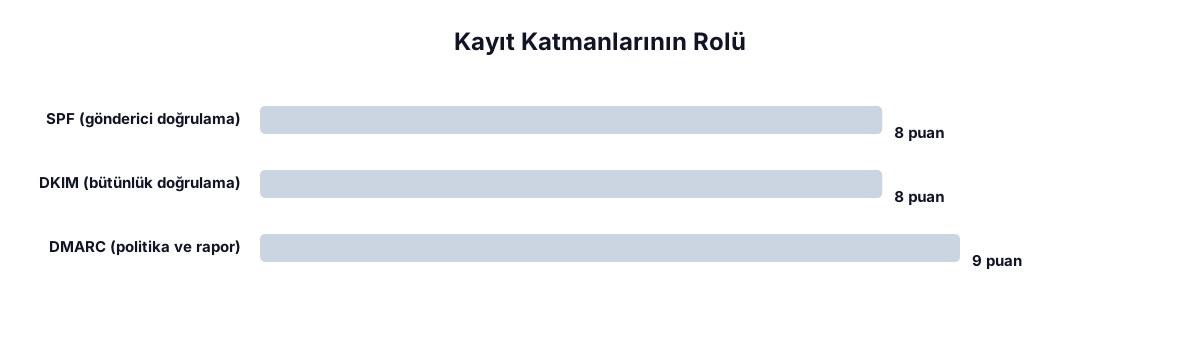
SPF kaydı, alan adınız adına e-posta göndermeye yetkili sunucuların listesini belirtir. Alıcı sunucu, gelen e-postanın gerçekten bu listede belirtilen bir sunucudan gelip gelmediğini kontrol eder.
Örnek bir SPF kaydı: `v=spf1 include:_spf.google.com ~all` — bu kayıt, Google Workspace üzerinden gönderilen e-postalara izin verir ve listede olmayan sunuculardan gelenleri 'soft fail' olarak işaretler.
DKIM (DomainKeys Identified Mail)
DKIM, gönderilen her e-postaya dijital bir imza ekler. Alıcı sunucu, bu imzayı alan adınızın DNS'inde yayınlanan genel anahtar ile doğrulayarak e-postanın gönderim sırasında değiştirilmediğini teyit eder. DKIM kaydı, kullandığınız e-posta sağlayıcısı tarafından size verilen özel bir TXT kaydıdır.
DMARC (Domain-based Message Authentication)
DMARC, SPF ve DKIM kontrollerinden geçemeyen e-postalara ne yapılacağını (reddet, karantinaya al, hiçbir şey yapma) belirten bir politika kaydıdır. Ayrıca bu tür başarısız denemelerle ilgili rapor almanızı da sağlar.
Örnek bir DMARC kaydı: `v=DMARC1; p=quarantine; rua=mailto:raporlar@example.com` — bu, başarısız e-postaların karantinaya alınmasını ve raporların belirtilen adrese gönderilmesini sağlar.
Kademeli uygulama önerisi
- Önce SPF ve DKIM kayıtlarını doğru şekilde yapılandırın ve birkaç gün test edin.
- DMARC politikasına 'p=none' (yalnızca izleme, hiçbir işlem yapmama) ile başlayın ve raporları inceleyin.
- Raporlarda meşru e-postalarınızın başarısız olmadığından emin olduktan sonra politikayı kademeli olarak 'quarantine' sonra 'reject' seviyesine yükseltin.
Sık sorulan sorular
Bu kayıtları eklemezsem ne olur?
E-postalarınız daha sık spam kutusuna düşebilir ve alan adınız sahte e-posta gönderimi için daha kolay taklit edilebilir hale gelir.
DMARC'ı doğrudan 'reject' ile başlatabilir miyim?
Önerilmez; önce 'none' ile raporları izleyip meşru e-posta kaynaklarınızın hepsinin SPF/DKIM'den geçtiğinden emin olmadan sıkı politikaya geçmek e-postalarınızın engellenmesine yol açabilir.
Özet
SPF, DKIM ve DMARC birlikte kullanıldığında e-posta teslim edilebilirliğini artırır ve alan adınızın sahte e-posta için kötüye kullanılmasını zorlaştırır. Kademeli uygulama (izlemeden başlayıp sıkılaştırma) en güvenli yoldur.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
Web Sitesi İçin Güvenilir Yedekleme Stratejisi Nasıl Kurulur?
Bir sitenin veritabanı ve dosyalarını düzenli, test edilmiş ve farklı konumlarda yedekleyen bir stratejinin temel bileşenlerini anlatıyoruz.
2 dk okuma
Yazıyı oku
Docker ile Web Uygulaması Dağıtımı: Temel Kavramlar
Docker konteynerlerinin ne olduğunu, geleneksel sunucu dağıtımından farkını ve web uygulamalarını konteynerleştirmenin avantajlarını anlatıyoruz.
2 dk okuma
Yazıyı oku
Cloudflare Workers ile Sunucusuz (Serverless) Fonksiyonlar
Cloudflare Workers, kod parçacıklarını uç sunucularda çalıştırmanızı sağlayan bir platform. Ne işe yaradığını ve tipik kullanım senaryolarını anlatıyoruz.
2 dk okuma
Yazıyı oku