
Rehber
Ubuntu Server kurulumu: temel adımlar ve ilk güvenlik ayarları
Ubuntu Server'ı sıfırdan kurup üretime hazır hale getirmek; işletim sistemini kurmaktan çok, ilk güvenlik ayarlarını doğru yapmakla ilgilidir.
Ubuntu Server kurulumunun kendisi, kurulum sihirbazını takip etmekten ibarettir ve genellikle en kolay adımdır. Sunucunun gerçekten güvenli ve üretime hazır hale gelmesi ise kurulum sonrasında yapılan ilk yapılandırma adımlarına bağlıdır.
Kurulum sonrası ilk adımlar
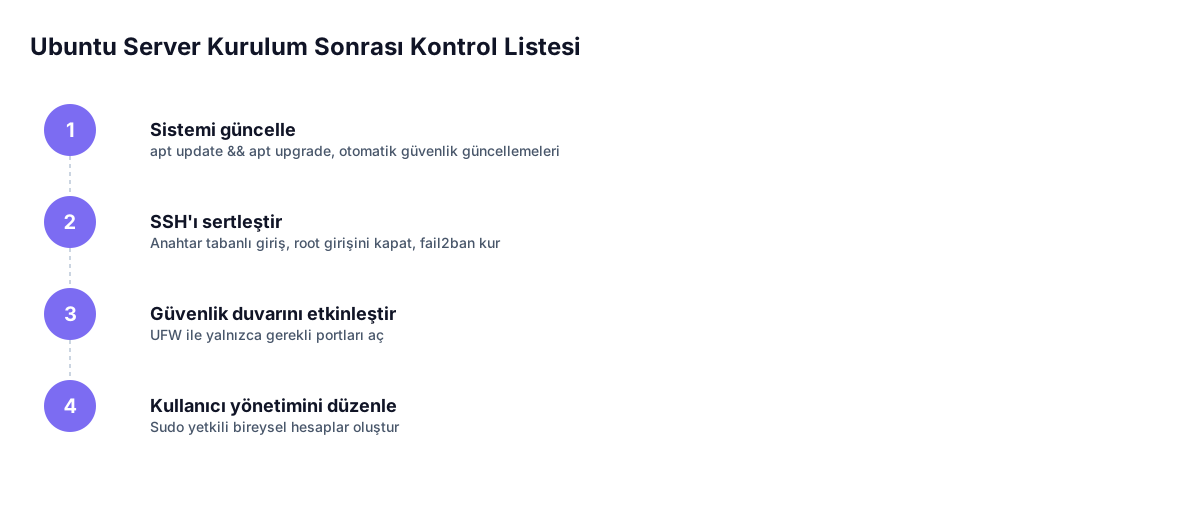
1. Sistemi güncelleyin
Kurulum tamamlandıktan hemen sonra `sudo apt update && sudo apt upgrade -y` komutuyla sistemi güncel paketlere yükseltmek, bilinen güvenlik açıklarının kapatılmasını sağlar. Ardından `sudo apt install unattended-upgrades` ile güvenlik güncellemelerinin otomatik uygulanmasını etkinleştirmek, düzenli manuel takip ihtiyacını azaltır.
2. SSH erişimini sertleştirin
| Ayar | Neden önemli |
|---|---|
| Parola ile girişi kapatıp yalnızca SSH anahtarına izin verme | Kaba kuvvet saldırılarını büyük ölçüde etkisiz kılar |
| Root kullanıcısıyla doğrudan SSH girişini kapatma | Saldırganın hedef alacağı en yüksek yetkili hesabı kapatır |
| Varsayılan 22 portunu değiştirme (isteğe bağlı katman) | Otomatik tarama botlarının bir kısmını azaltır — tek başına güvenlik önlemi değildir |
| fail2ban kurulumu | Başarısız giriş denemelerini tespit edip IP'yi geçici olarak engeller |
3. Güvenlik duvarını etkinleştirin
Ubuntu'nun basitleştirilmiş güvenlik duvarı aracı UFW (Uncomplicated Firewall) ile yalnızca ihtiyaç duyulan portları (SSH, HTTP/HTTPS gibi) açık bırakmak, saldırı yüzeyini önemli ölçüde daraltır: `sudo ufw allow OpenSSH`, `sudo ufw allow 80,443/tcp`, ardından `sudo ufw enable`.
4. Kullanıcı yönetimini düzenleyin
- Günlük işlemler için root yerine sudo yetkili normal bir kullanıcı oluşturun
- Sunucuya erişimi olan her kişi için ayrı bir hesap açın — paylaşılan hesap, denetim izini (audit trail) imkansız hale getirir
- Artık ihtiyaç duyulmayan hesapları derhal devre dışı bırakın
İzleme ve bakım
Kurulum tamamlandıktan sonra sunucu kendi haline bırakılmamalıdır — disk kullanımı, bellek tüketimi ve log dosyalarının (özellikle /var/log/auth.log) düzenli izlenmesi, bir sorunun büyümeden fark edilmesini sağlar.
Sonraki adım
Temel güvenlik ayarları tamamlandıktan sonra, sunucuda çalışacak uygulamaya göre bir web sunucusu (Nginx/Apache) veya container ortamı (Docker) kurulumuna geçmek doğal bir sonraki adımdır.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
Web Sitesi İçin Güvenilir Yedekleme Stratejisi Nasıl Kurulur?
Bir sitenin veritabanı ve dosyalarını düzenli, test edilmiş ve farklı konumlarda yedekleyen bir stratejinin temel bileşenlerini anlatıyoruz.
2 dk okuma
Yazıyı oku
Docker ile Web Uygulaması Dağıtımı: Temel Kavramlar
Docker konteynerlerinin ne olduğunu, geleneksel sunucu dağıtımından farkını ve web uygulamalarını konteynerleştirmenin avantajlarını anlatıyoruz.
2 dk okuma
Yazıyı oku
Cloudflare Workers ile Sunucusuz (Serverless) Fonksiyonlar
Cloudflare Workers, kod parçacıklarını uç sunucularda çalıştırmanızı sağlayan bir platform. Ne işe yaradığını ve tipik kullanım senaryolarını anlatıyoruz.
2 dk okuma
Yazıyı oku