
Rehber
Adreste hassas parametre: token, şifre ve e-posta neden URL'de olmamalı?
Oturum anahtarı, sıfırlama kodu veya e-posta adresi URL'de taşınıyorsa tarayıcı geçmişine, sunucu günlüklerine ve üçüncü taraflara sızabilir. Hassas verileri adresten çıkarmayı anlatıyoruz.
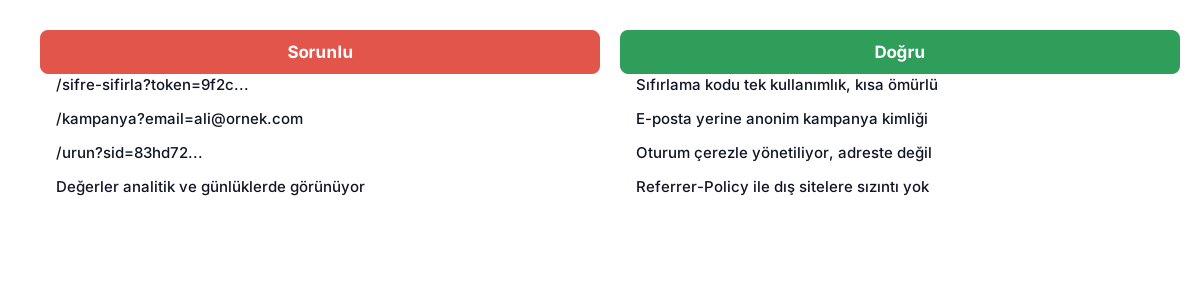
Şifre sıfırlama bağlantısı ?token=abc123, kampanya bağlantısı ?email=ali@ornek.com, eski bir oturum sistemi ?sid=... taşıyor. Bu adresler kopyalanıyor, paylaşılıyor, analitik araçlarına ve sunucu günlüklerine kaydediliyor.
KTYAPTECH SEO Analyzer bu sorunu SEC-SENSITIVE-URL-PARAMETER-001 koduyla, “Adres hassas bir parametre taşıyor olabilir” başlığı altında ve orta önem derecesiyle raporlar (Güvenlik ve teknik kalite). Bu rehber, bulgunun ne anlama geldiğini, neden önemli olduğunu ve adım adım nasıl düzeltileceğini anlatıyor.
Adreste hassas parametre nedir?
Bu bulgu, adresin token, şifre, oturum kimliği veya e-posta gibi hassas bilgi taşıyor olabilecek parametreler içerdiğini gösterir. SEO Analyzer parametre adlarına ve değer biçimlerine bakarak olası hassas parametreleri işaretler.
Neden önemli? SEO ve kullanıcı deneyimine etkisi
URL'ler tarayıcı geçmişine, sunucu ve vekil sunucu günlüklerine, analitik araçlarına ve Referer başlığı üzerinden tıklanan dış sitelere aktarılır. Hassas bir değerin URL'de olması, bu değerin kontrolünüz dışındaki yerlere dağılması demektir.
Oturum kimliği taşıyan adresler dizine eklenirse başka kullanıcıların oturumlarına erişim riski doğar; ayrıca aynı içerik sonsuz sayıda adreste görünür.
Sorun nasıl tespit edilir?
- SEO Analyzer raporundaki “Adres hassas bir parametre taşıyor olabilir” bulgusunu inceleyin.
- Analitik araçlarında sayfa adreslerinde e-posta veya token görünüp görünmediğini kontrol edin.
- E-posta kampanyası ve şifre sıfırlama bağlantılarının yapısını gözden geçirin.
Adım adım çözüm
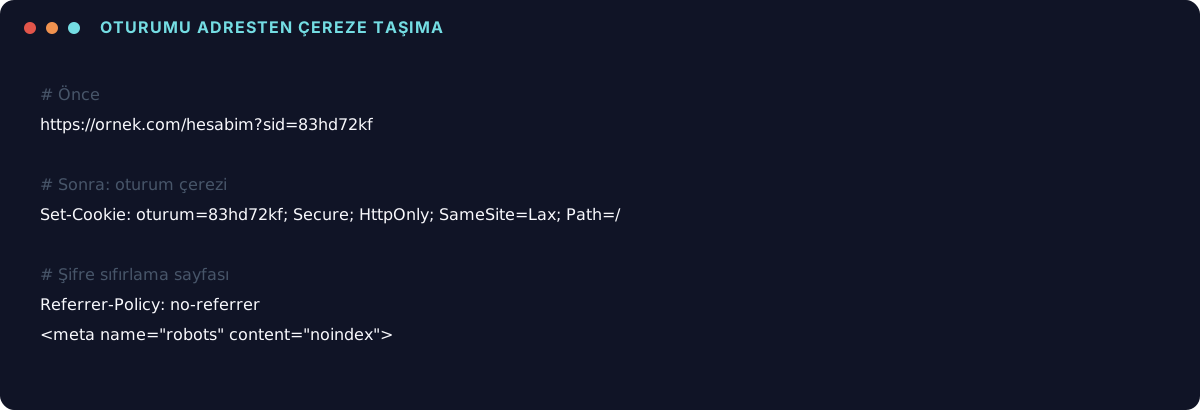
- Oturum kimliklerini adresten kaldırın ve güvenli çerezlerle (Secure, HttpOnly, SameSite) yönetin.
- E-posta ve kişisel verileri adreste taşımayın; kampanya izleme için anonim kimlikler kullanın.
- Adreste taşınması gereken tek kullanımlık kodları (şifre sıfırlama) kısa ömürlü yapın ve kullanıldıktan sonra geçersiz kılın.
- Bu sayfalarda Referrer-Policy: no-referrer veya strict-origin-when-cross-origin kullanın.
- Bu tür adresleri noindex yapın ve analitik araçlarında hassas parametreleri filtreleyin.
Analitik araçlarında kişisel veri
Google Analytics gibi araçlar, sayfa adresinde e-posta gibi kişisel olarak tanımlanabilir bilgilerin gönderilmesini kullanım koşullarıyla yasaklar. Adresler bu araçlara otomatik gönderildiği için sorun genellikle fark edilmeden oluşur.
Sık yapılan hatalar
- E-posta kampanyalarında alıcının e-posta adresini bağlantıya eklemek.
- Sıfırlama kodlarını süresiz geçerli bırakmak.
Düzeltmeyi nasıl doğrularsınız?
- Analitikte hassas parametrelerin görünmediğini kontrol edin.
- SEO Analyzer'ı yeniden çalıştırın.
Sık sorulan sorular
HTTPS kullanıyorum, URL şifrelenmiyor mu?
Aktarım sırasında şifrelenir; ancak geçmiş, günlükler, analitik ve Referer gibi yerlerde açık metin olarak saklanır.
Her token parametresi sorun mu?
Tek kullanımlık, kısa ömürlü ve sonrasında geçersiz kılınan kodlar kabul edilebilir bir risktir; kalıcı oturum ve kişisel veri ise değildir.
Özet
Hassas veriler URL'de taşınmamalıdır. Oturumu çerezlere taşıyın, kişisel verileri adresten çıkarın, tek kullanımlık kodları kısa ömürlü yapın ve Referrer-Policy ile sızıntıyı önleyin.
Sitenizde bu ve benzeri sorunların olup olmadığını görmek için KTYAPTECH Ücretsiz SEO Analizi aracını kullanabilirsiniz: rapordaki her bulgunun yanında, sorunu anlatan çözüm rehberine giden bir bağlantı bulunur.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
URL'de büyük harf kullanmak SEO'ya zarar verir mi?
Adres yolları büyük-küçük harfe duyarlıdır: /Urunler ve /urunler farklı adreslerdir. Büyük harf kullanımının yarattığı yinelenen adres ve kırık bağlantı riskini anlatıyoruz.
2 dk okuma
Yazıyı oku
Sonda eğik çizgi (trailing slash): /sayfa ve /sayfa/ ikisi de açılıyorsa
Aynı sayfa hem eğik çizgili hem eğik çizgisiz adreste 200 dönüyorsa Google iki ayrı sayfa görür. Tek bir biçim seçip diğerini yönlendirmeyi anlatıyoruz.
3 dk okuma
Yazıyı oku
Çok parametreli adresler: filtre ve sıralama URL'leri taramayı nasıl etkiler?
Renk, beden, fiyat ve sıralama filtreleri birleştikçe binlerce adres üretilir. Google bu adresleri taramaya çalışırken önemli sayfalarınıza sıra gelmeyebilir. Parametre yönetimini anlatıyoruz.
3 dk okuma
Yazıyı oku