
Haber & Analiz
WordPress 7.1.1 güvenlik güncellemesi: 11 güvenlik açığı kapatıldı
WordPress 7.1.1, aralarında stored XSS ve yetkisiz şablon kurulumu gibi ciddi sorunların bulunduğu 11 güvenlik açığını kapatan acil bir güvenlik sürümü.
WordPress, 17 Eylül 2026'da 7.1.1 sürümünü yayınladı — WordPress.org'un resmi duyurusuna göre bu sürüm, 11 güvenlik açığını kapatan ve 36 hata düzeltmesi (17 çekirdek + 19 Blok Düzenleyici) içeren bir bakım ve güvenlik güncellemesi.
Ne oldu, hangi tarihte?
| Ne | Detay |
|---|---|
| Sürüm | WordPress 7.1.1 |
| Yayın tarihi | 17 Eylül 2026 |
| Kapatılan güvenlik açığı sayısı | 11 |
| Hata düzeltmesi sayısı | 36 (17 çekirdek + 19 Blok Düzenleyici) |
| Kaynak | WordPress.org resmi duyuru günlüğü |
Kapatılan güvenlik açıklarından öne çıkanlar
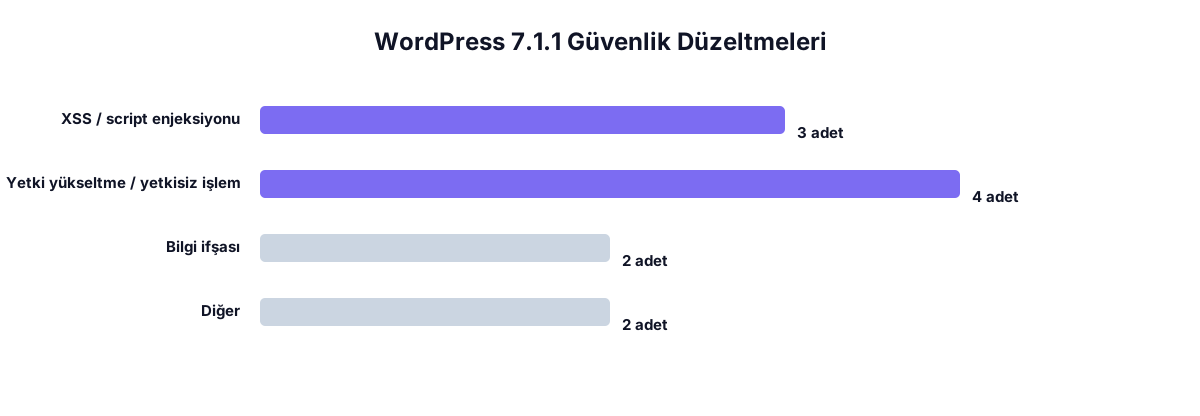
- wpautop() fonksiyonunda, yorumlar üzerinden script enjeksiyonuna izin veren stored XSS açığı
- Özel başlık (custom header) desteği olan temaları etkileyen stored XSS açığı
- Hazırlanmış URL'ler üzerinden yetkisiz tema kurulumu/önizlemesi yapılabilmesi
- WP REST Templates Controller'da kimliği doğrulanmış path traversal açığı
- Contributor ve üzeri yetkiye sahip kullanıcıların keyfi yazı üzerine yazabilmesi (arbitrary post overwrite)
- XML-RPC üzerinden customize_changeset yazılarının yayınlanarak edit_css yetki kontrolünün atlatılabilmesi
CVE numarası atanmış mı?
WordPress.org'un resmi duyurusu, bu yazının hazırlandığı tarihte herhangi bir CVE (Common Vulnerabilities and Exposures) referans numarası içermiyor. Bu, açıkların ciddiyetsiz olduğu anlamına gelmez — WordPress projesi CVE atamalarını genellikle ayrı bir süreçte, kendi güvenlik ekibi aracılığıyla yapar.
Kimleri etkiliyor?
- 7.1.1'den önceki bir sürümde çalışan tüm WordPress siteleri
- Contributor veya üzeri kullanıcı rolü tanımlı çok yazarlı siteler (yetki yükseltme açıkları özellikle bu siteleri ilgilendiriyor)
- Özel başlık desteği olan temalar kullanan siteler
İşletmeler açısından neden önemli?
WordPress.org'un duyurusu net: 'Bu bir güvenlik sürümü olduğu için sitelerinizi hemen güncellemeniz önerilir.' Kapatılan açıklardan bazıları (yetkisiz tema kurulumu, path traversal, yazı üzerine keyfi yazma) kimlik doğrulaması gerektirse de, düşük yetkili bir hesabın (örneğin bir Contributor) ele geçirilmesi durumunda saldırganın yetkisini yükseltmesine imkân tanıyabilir.
Kullanıcı ne yapmalı?
- Otomatik arka plan güncellemeleri kapalıysa, WordPress Panosu > Güncellemeler üzerinden 7.1.1'e hemen güncelleyin
- Otomatik güncellemeler açıksa, sitenizin gerçekten 7.1.1'e güncellendiğini panodan doğrulayın
- Contributor/Author gibi düşük yetkili hesapları olan siteler, güncelleme sonrasında bu hesapların parolalarını da gözden geçirmeli
- Özel/hazır bir tema kullanıyorsanız, temanızın güncel WordPress sürümüyle uyumlu olduğunu kontrol edin
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
WooCommerce ile online mağaza kurulumu: temel adımlar ve ilk ayarlar
WordPress üzerinde WooCommerce ile bir online mağazayı sıfırdan kurarken izlenmesi gereken adımlar, kritik ayarlar ve sık yapılan hatalar.
3 dk okuma
Yazıyı oku
WordPress mi özel yazılım mı? İşletmeniz için doğru kararı vermek
WordPress mi yoksa sıfırdan özel yazılım mı sorusunun tek doğru cevabı yok. Karar, bütçe, zaman çizelgesi ve gelecekteki esneklik ihtiyacına göre değişir.
2 dk okuma
Yazıyı oku
WordPress'te teknik SEO temelleri: site sahiplerinin gözden kaçırdığı 7 nokta
İçerik kalitesi ne kadar iyi olursa olsun, teknik SEO sorunları bir WordPress sitesinin arama motorlarında görünürlüğünü sınırlayabilir. Sık gözden kaçan 7 nokta.
3 dk okuma
Yazıyı oku