
Haber & Analiz
WordPress eklentilerinde güvenlik açıkları: sitenizi nasıl korursunuz?
Popüler WordPress eklentilerinde düzenli olarak güvenlik açıkları bulunuyor ve yamalanıyor. Bu döngünün nasıl işlediğini ve sitenizi güvende tutmanın pratik yollarını anlatıyoruz.
WordPress'in eklenti ekosisteminin genişliği, aynı zamanda en büyük güvenlik risk alanlarından birini oluşturuyor. Güvenlik araştırmacıları ve eklenti geliştiricileri düzenli olarak açıklar buluyor ve yamalıyor; ancak bu yamaların sitelere ne kadar hızlı uygulandığı büyük ölçüde site sahiplerinin elinde.
Güvenlik açıkları neden bu kadar sık bulunuyor?
Binlerce farklı geliştirici tarafından yazılan, farklı kalite standartlarına sahip on binlerce eklenti bulunuyor. Bir eklentideki tek bir güvenlik açığı, o eklentiyi kullanan tüm siteleri etkileyebiliyor.
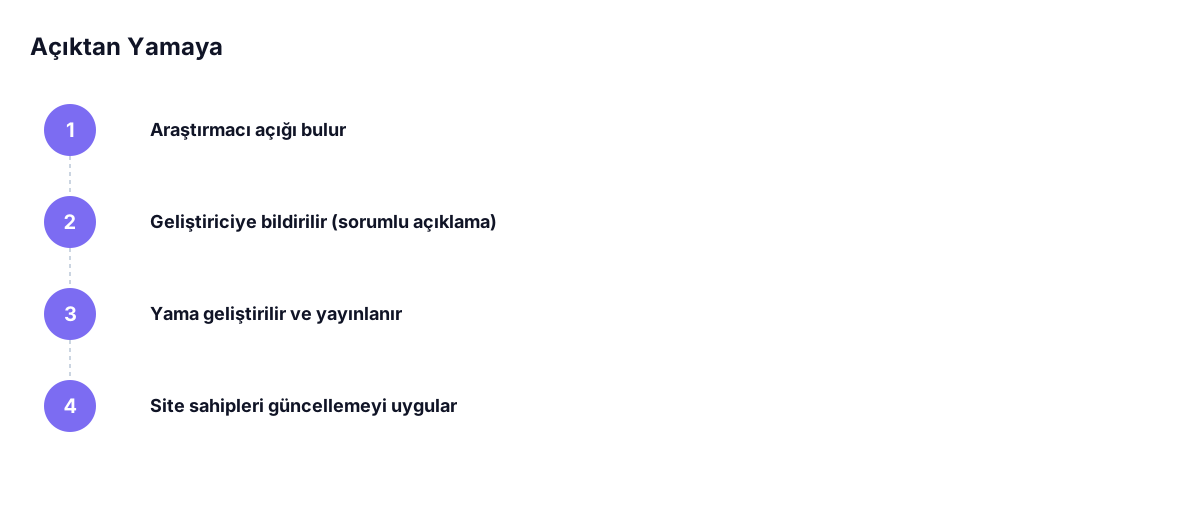
Güvenlik araştırma firmaları ve topluluk, bu açıkları düzenli olarak tarayıp raporluyor; sorumlu açıklama (responsible disclosure) süreciyle geliştiriciye önce bildiriliyor, yama yayınlandıktan sonra kamuya açıklanıyor.
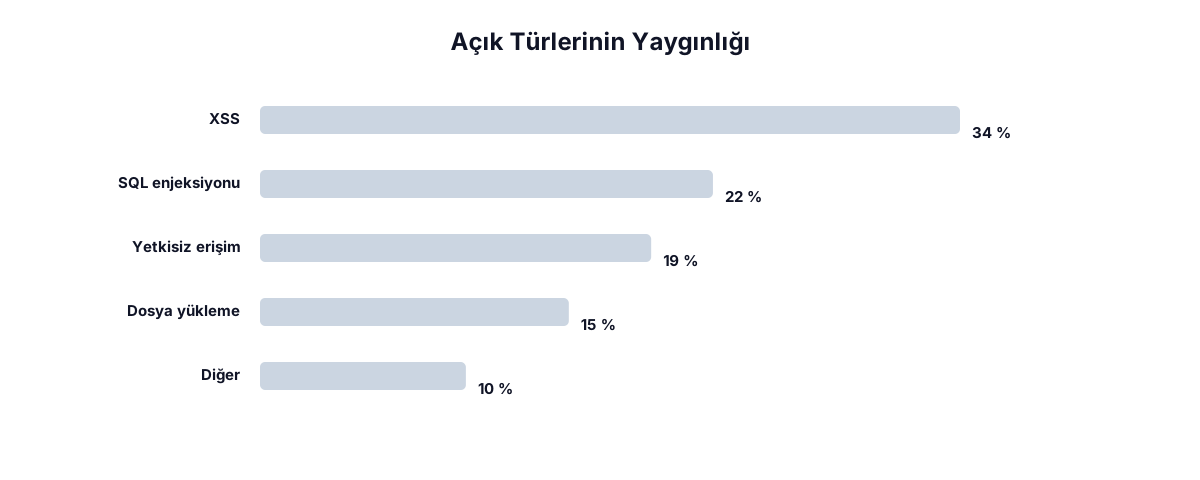
En sık görülen açık türleri
- SQL enjeksiyonu: kullanıcı girdisinin veritabanı sorgularına güvensiz şekilde eklenmesi.
- Siteler arası betik çalıştırma (XSS): kullanıcı girdisinin sayfaya güvensiz şekilde yansıtılması.
- Yetkisiz dosya yükleme: kimlik doğrulaması olmadan sunucuya dosya yükleyebilme.
- Kimlik doğrulama atlatma: yönetici işlevlerine yetkisiz erişim.
Sitenizi korumanın pratik yolları
- Eklentileri ve WordPress çekirdeğini düzenli olarak güncelleyin; kritik güvenlik güncellemelerini mümkün olduğunca hızlı uygulayın.
- Kullanmadığınız eklentileri devre dışı bırakmakla yetinmeyin, tamamen kaldırın.
- Eklenti seçerken aktif kullanıcı sayısına, son güncelleme tarihine ve destek yanıt hızına bakın.
- Bir güvenlik eklentisi veya web uygulama güvenlik duvarı (WAF) ile bilinen saldırı kalıplarına karşı ek koruma sağlayın.
- Düzenli ve test edilmiş yedekleme, bir açık istismar edilse bile hızlı toparlanmayı sağlar.
Güncellemeleri otomatikleştirmeli misiniz?
Küçük sürüm güncellemeleri (güvenlik yamaları) için otomatik güncellemeyi açmak genellikle güvenlidir. Büyük sürüm güncellemeleri için önce bir test ortamında deneyip uyumluluğu kontrol etmek daha güvenlidir.
Özet
WordPress eklenti güvenlik açıkları ekosistemin doğal bir parçası; önemli olan güncellemeleri hızlı uygulamak, gereksiz eklentileri kaldırmak ve düzenli yedekleme yapmaktır.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
React Server Components yaygınlaşıyor: ne değişiyor?
React Server Components, Next.js gibi framework'lerle birlikte giderek daha fazla projede standart hale geliyor. Bu mimarinin performans ve geliştirme deneyimine etkisini anlatıyoruz.
2 dk okuma
Yazıyı oku
Node.js'in güncel sürümüyle gelen önemli değişiklikler
Node.js düzenli sürüm döngüsüyle performans, güvenlik ve API iyileştirmeleri getiriyor. Geliştiricilerin bilmesi gereken güncel değişiklikleri özetliyoruz.
1 dk okuma
Yazıyı oku
Microsoft Copilot ofis yazılımlarına nasıl entegre oluyor?
Microsoft, Copilot yapay zekâ asistanını Word, Excel, Outlook ve Teams gibi ürünlere derinlemesine entegre ediyor. Bu entegrasyonun iş süreçlerine etkisini anlatıyoruz.
2 dk okuma
Yazıyı oku