
Kontrol Listesi
WordPress güvenliğini sertleştirmek için 10 somut adım
WordPress sitelerinin çoğu, güncelleme eksikliği ve zayıf yapılandırma yüzünden ele geçirilir. Gerçekten etkili olan 10 sertleştirme adımı.
WordPress'e yönelik saldırıların büyük çoğunluğu, karmaşık sıfırıncı gün açıklarından değil; güncellenmemiş eklentilerden, zayıf parolalardan ve hatalı dosya izinlerinden kaynaklanır. Aşağıdaki 10 adım, WordPress.org'un resmi 'Hardening WordPress' dokümantasyonuna dayanır ve teknik bilgi gerektiren adımlarla birlikte önceliklendirilmiştir.
Sertleştirme kontrol listesi
| # | Adım | Etki |
|---|---|---|
| 1 | Çekirdek, tema ve eklentileri her zaman güncel tutun | Bilinen açıkların istismar edilmesini önler |
| 2 | Güçlü, benzersiz parola + iki faktörlü kimlik doğrulama kullanın | Kaba kuvvet ve kimlik bilgisi sızıntısı riskini azaltır |
| 3 | Giriş denemesi sayısını sınırlayın (rate limiting) | Otomatik parola deneme botlarını engeller |
| 4 | wp-config.php dosyasını web kökünün dışına taşıyın (mümkünse) | Yanlış yapılandırılmış sunucuda dosyanın sızmasını önler |
| 5 | Veritabanı tablo önekini değiştirin (wp_ yerine özel önek) | Otomatik SQL injection script'lerinin bir kısmını etkisiz kılar |
| 6 | Dosya düzenleyiciyi devre dışı bırakın (DISALLOW_FILE_EDIT) | Ele geçirilen bir hesabın tema/eklenti dosyalarını değiştirmesini engeller |
| 7 | Kullanılmayan tema ve eklentileri tamamen silin | Saldırı yüzeyini azaltır — pasif de olsa güvenlik açığı taşıyabilirler |
| 8 | Düzenli, site dışına alınan otomatik yedekleme kurun | Bir ihlal durumunda geri dönüş imkânı sağlar |
| 9 | SSL/HTTPS'i zorunlu kılın | Oturum çerezlerinin ve form verilerinin araya girme saldırılarına karşı korunmasını sağlar |
| 10 | Bir güvenlik duvarı (WAF) veya güvenlik eklentisi kullanın | Bilinen saldırı imzalarını istek seviyesinde engeller |
Öncelik nereye verilmeli?
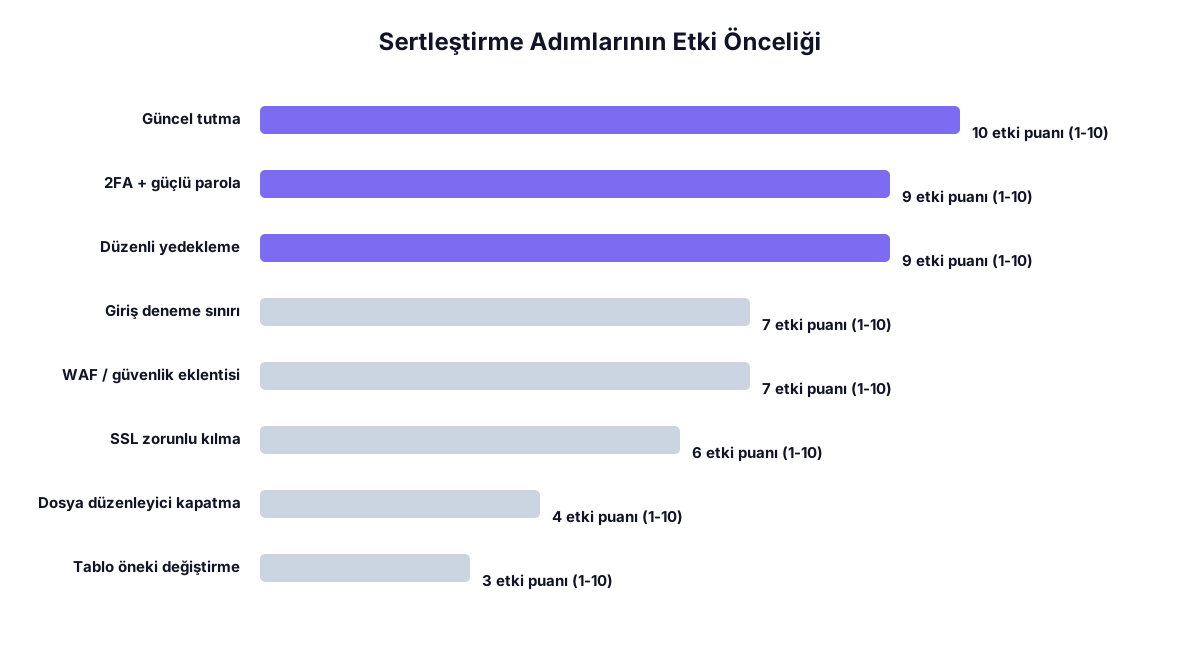
Sınırlı zamanla çalışan bir site sahibi için en yüksek getiriyi sağlayan üç adım: güncel tutma, iki faktörlü kimlik doğrulama ve düzenli yedekleme. Bu üçü tek başına, gerçek dünyadaki WordPress ihlallerinin büyük bölümünü önler. Tablo önekini değiştirmek veya dosya düzenleyiciyi kapatmak gibi adımlar ek katman sağlar ama tek başına yeterli değildir.
Sık yapılan yanlışlar
- 'Güvenlik eklentisi kurdum, artık güvenliyim' varsayımıyla güncellemeleri ertelemek
- Admin kullanıcı adını 'admin' olarak bırakmak (kaba kuvvet saldırılarının ilk denediği kullanıcı adı)
- Yedekleri yalnızca sunucunun kendi diskinde tutmak (sunucu ele geçirilirse yedek de kaybolur)
- wp-admin dizinine tüm dünyadan erişime izin vermek (IP kısıtlaması veya ek kimlik doğrulama katmanı olmadan)
Bir ihlal şüphesinde ilk yapılacaklar
- Siteyi geçici olarak bakım moduna alın veya erişimi kısıtlayın
- Tüm kullanıcı parolalarını ve API anahtarlarını sıfırlayın
- Temiz bir yedekten geri yükleme yapmadan önce sızma noktasını (genellikle güncel olmayan bir eklenti) tespit edin
- Hosting sağlayıcınızın güvenlik ekibiyle iletişime geçin