
Haber & Analiz
Avrupa Yapay Zekâ Yasası (AI Act) işletmeleri nasıl etkiliyor?
Avrupa Birliği'nin yapay zekâ düzenlemesi (AI Act) kademeli olarak yürürlüğe giriyor. Bu düzenlemenin risk kategorilerini ve işletmeler için pratik yükümlülüklerini anlatıyoruz.
Avrupa Birliği'nin Yapay Zekâ Yasası (AI Act), dünyanın kapsamlı yapay zekâ düzenlemelerinden biri olarak kademeli şekilde yürürlüğe giriyor. Yasa, yapay zekâ sistemlerini risk seviyelerine göre sınıflandırıyor ve her seviye için farklı yükümlülükler getiriyor.
Risk kategorileri nedir?
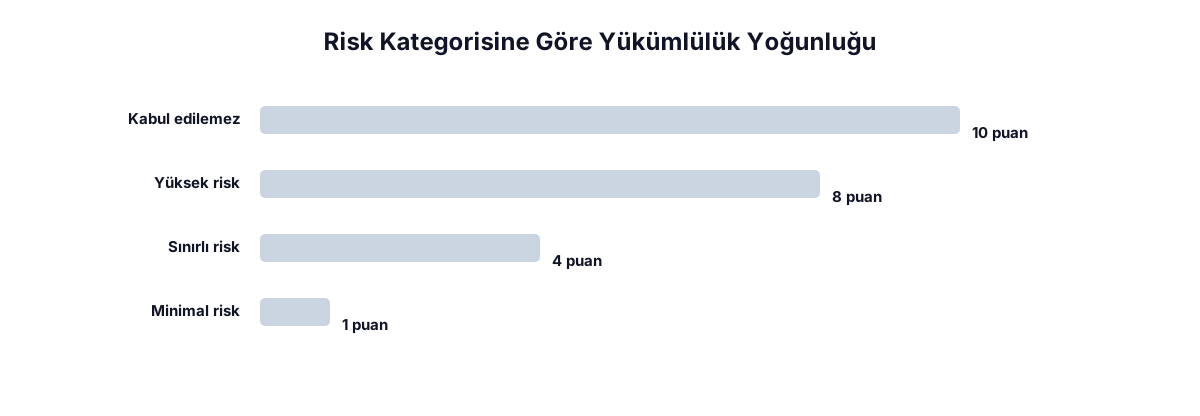
| Risk seviyesi | Örnek uygulama | Yükümlülük |
|---|---|---|
| Kabul edilemez risk | Sosyal puanlama sistemleri | Yasak |
| Yüksek risk | İşe alım, kredi değerlendirme | Sıkı uygunluk değerlendirmesi |
| Sınırlı risk | Chatbot'lar, derin sahte içerik | Şeffaflık yükümlülüğü |
| Minimal risk | Spam filtreleri, oyun yapay zekâsı | Gönüllü uygulama kodları |
Kimler etkileniyor?
Yasa, yalnızca Avrupa'da kurulu şirketleri değil, Avrupa pazarına yapay zekâ tabanlı ürün veya hizmet sunan tüm şirketleri kapsıyor. Bu, Avrupa'daki kullanıcılara hizmet veren bir web sitesi veya uygulamanın da dolaylı olarak bu düzenlemeden etkilenebileceği anlamına geliyor.
Küçük ve orta ölçekli işletmeler için pratik adımlar
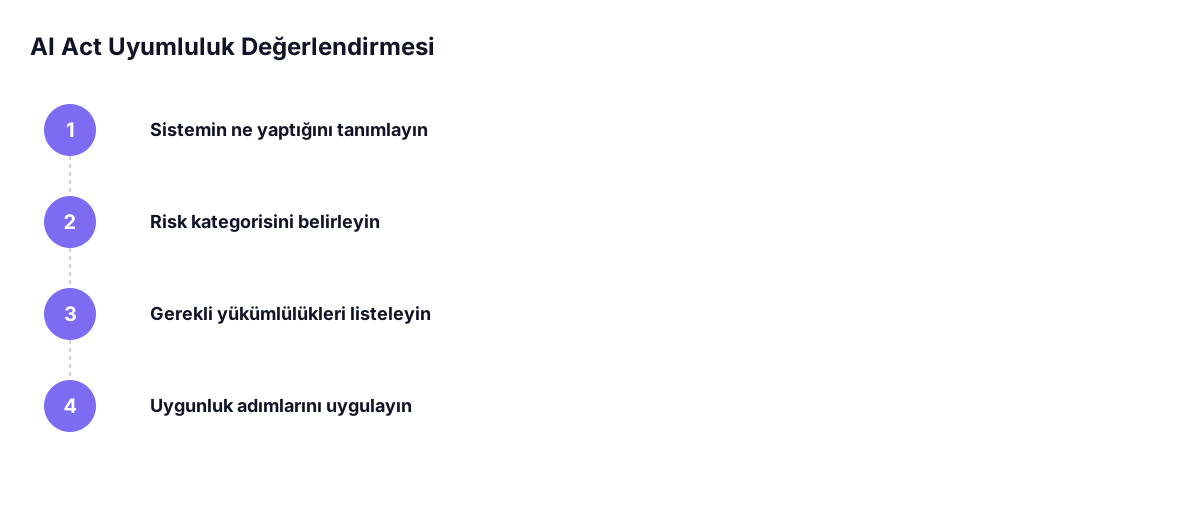
- Kullandığınız yapay zekâ araçlarının (chatbot, öneri motoru, otomatik karar sistemi) hangi risk kategorisine girebileceğini değerlendirin.
- Kullanıcılarla etkileşime giren yapay zekâ sistemlerinde (chatbot gibi) bunun bir yapay zekâ olduğunu açıkça belirtin; şeffaflık yükümlülüğü çoğu ticari chatbot için geçerlidir.
- Üçüncü taraf yapay zekâ sağlayıcılarıyla çalışıyorsanız, sağlayıcının uygunluk belgelerini ve veri işleme koşullarını gözden geçirin.
- Hukuki danışmanlık alarak işletmenizin özel durumuna göre yükümlülükleri netleştirin; bu yazı genel bilgi amaçlıdır, hukuki tavsiye yerine geçmez.
Özet
AI Act, yapay zekâ sistemlerini risk seviyesine göre sınıflandırıyor ve Avrupa pazarına hizmet veren işletkileri kapsıyor. Kullandığınız yapay zekâ araçlarının risk kategorisini değerlendirmek ve şeffaflık yükümlülüklerine uymak öncelikli adımlardır.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
WordPress eklentilerinde güvenlik açıkları: sitenizi nasıl korursunuz?
Popüler WordPress eklentilerinde düzenli olarak güvenlik açıkları bulunuyor ve yamalanıyor. Bu döngünün nasıl işlediğini ve sitenizi güvende tutmanın pratik yollarını anlatıyoruz.
2 dk okuma
Yazıyı oku
React Server Components yaygınlaşıyor: ne değişiyor?
React Server Components, Next.js gibi framework'lerle birlikte giderek daha fazla projede standart hale geliyor. Bu mimarinin performans ve geliştirme deneyimine etkisini anlatıyoruz.
2 dk okuma
Yazıyı oku
Node.js'in güncel sürümüyle gelen önemli değişiklikler
Node.js düzenli sürüm döngüsüyle performans, güvenlik ve API iyileştirmeleri getiriyor. Geliştiricilerin bilmesi gereken güncel değişiklikleri özetliyoruz.
1 dk okuma
Yazıyı oku