
Haber & Analiz
Chrome'da aktif olarak istismar edilen V8 açığı ve iki haftalık sürüm döngüsüne geçiş
Chrome, 2026'nın altıncı aktif istismar edilen zero-day'ini kapatan bir güncelleme yayımladı. Aynı ay Chrome'un sürüm döngüsü de dört haftadan iki haftaya indi.
Google, Eylül 2026'da Chrome'un V8 JavaScript motorunda aktif olarak istismar edilen bir güvenlik açığını (CVE-2026-85046) kapatan acil bir güncelleme yayımladı. Aynı dönemde Chrome'un sürüm döngüsü de dört haftadan iki haftaya indirildi — bu iki gelişme, işletmelerin tarayıcı güncelleme sürecini nasıl yönettiğini doğrudan etkiliyor.
Ne oldu?
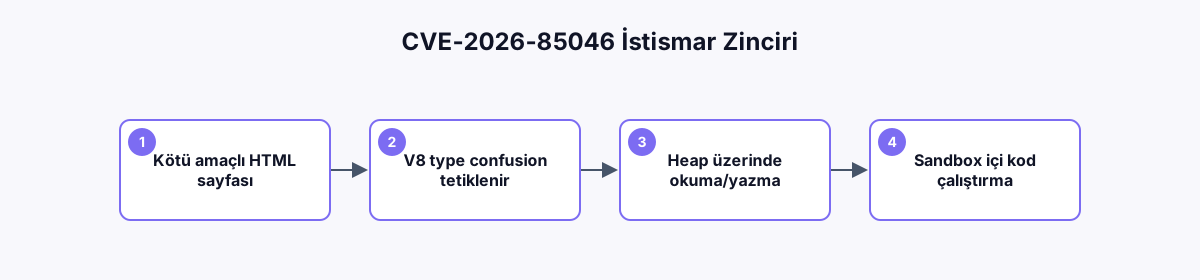
Güvenlik araştırmacısı Salvatore Gulizia tarafından bildirilen CVE-2026-85046, V8 motorunun derleyicilerinde bir tür karışıklığı (type confusion) hatası. Açık, JavaScript yığınında (heap) rastgele okuma/yazmaya dönüştürülebiliyor ve kötü amaçlı hazırlanmış bir HTML sayfası aracılığıyla saldırganın Chrome'un sandbox'ı içinde rastgele kod çalıştırmasına imkân tanıyor. CVSS puanı 8,8 (yüksek). Google, açığın gerçekten istismar edildiğini doğruladı ancak geniş çaplı yama uygulanana kadar saldırı detaylarını paylaşmadı.
Neden altıncı zero-day önemli bir sayı?
The Hacker News'in haberine göre bu, 2026 başından bu yana Chrome'da kapatılan altıncı aktif olarak istismar edilen zero-day açığı. Bu sıklık, tarayıcı güncellemelerini 'ne zaman uygun olursa' değil, güvenlik yaması yayımlandığı anda uygulanması gereken bir öncelik olarak ele almanın gerekliliğini gösteriyor.
| Kanal | Eski döngü | Yeni döngü (Eylül 2026) |
|---|---|---|
| Stable (standart) | 4 hafta | 2 hafta |
| Extended Stable (kurumsal) | 8 hafta | 8 hafta (değişmedi) |
Sürüm döngüsü neden iki haftaya indi?
Chrome for Developers'ın resmî duyurusuna göre Eylül 2026 itibarıyla Chrome, kararlı (stable) kanal güncellemelerini dört haftada bir yerine iki haftada bir yayımlamaya başladı — bu değişiklik 8 Eylül 2026'da Chrome 153 ile başladı ve Desktop, Android, iOS platformlarının tamamını kapsıyor. Amaç, yeni özelliklerin ve güvenlik düzeltmelerinin kullanıcıya daha hızlı ulaşması.
Kurumsal kullanıcılar için önemli bir detay
Duyuruda dikkat çeken bir nokta: Extended Stable kanalı sekiz haftalık döngüsünü koruyor. Bu, kurumsal ortamlarda ve Chromium tabanlı özel tarayıcı dağıtan şirketlerde güncelleme yönetimi için hâlâ daha yavaş, daha kontrollü bir seçenek bırakıyor — ancak bu kanalı seçen kurumların, güvenlik yamalarının kendilerine standart kanaldan altı hafta daha geç ulaştığının farkında olması gerekiyor.
Kimleri etkiliyor?
- Windows, macOS ve Linux'ta Chrome kullanan tüm kurumsal/bireysel kullanıcılar
- Kurumsal tarayıcı politikası (Chrome Enterprise) yöneten BT ekipleri
- Web uygulaması geliştiren ekipler — sürüm döngüsünün sıklaşması, tarayıcı uyumluluk testlerinin de sıklaşması gerektiği anlamına geliyor
İşletmeler açısından neden önemli?
Aktif istismar edilen bir tarayıcı açığı, kullanıcı yalnızca kötü amaçlı bir web sayfasını ziyaret ederek etkilenebileceği için özellikle risklidir — kullanıcının herhangi bir dosya indirmesi veya bir bağlantıya özel olarak tıklaması bile gerekmez. Chrome'un otomatik güncelleme mekanizması çoğu kurulumda bu yamayı arka planda uygular, ancak grup politikasıyla güncellemeleri geciktiren kurumsal ortamlarda bu gecikme süresince gerçek bir risk penceresi açık kalır.
Kullanıcı ne yapmalı?
- chrome://settings/help üzerinden sürümünüzün 152.0.7977.82 veya üzeri olduğunu doğrulayın
- Kurumsal ortamda Chrome güncellemelerini geciktiren bir politika varsa, güvenlik yamaları için istisna tanımlamayı değerlendirin
- İki haftalık yeni sürüm döngüsüne göre tarayıcı uyumluluk test sıklığınızı gözden geçirin
- Chrome Releases resmi blogunu düzenli takip edin
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
WordPress eklentilerinde güvenlik açıkları: sitenizi nasıl korursunuz?
Popüler WordPress eklentilerinde düzenli olarak güvenlik açıkları bulunuyor ve yamalanıyor. Bu döngünün nasıl işlediğini ve sitenizi güvende tutmanın pratik yollarını anlatıyoruz.
2 dk okuma
Yazıyı oku
React Server Components yaygınlaşıyor: ne değişiyor?
React Server Components, Next.js gibi framework'lerle birlikte giderek daha fazla projede standart hale geliyor. Bu mimarinin performans ve geliştirme deneyimine etkisini anlatıyoruz.
2 dk okuma
Yazıyı oku
Node.js'in güncel sürümüyle gelen önemli değişiklikler
Node.js düzenli sürüm döngüsüyle performans, güvenlik ve API iyileştirmeleri getiriyor. Geliştiricilerin bilmesi gereken güncel değişiklikleri özetliyoruz.
1 dk okuma
Yazıyı oku