
Rehber
HTTP Güvenlik Başlıkları Nasıl Yapılandırılır?
Content-Security-Policy, Strict-Transport-Security ve X-Content-Type-Options gibi güvenlik başlıklarının ne işe yaradığını ve nasıl yapılandırılacağını anlatıyoruz.
HTTP güvenlik başlıkları, tarayıcıya bir sayfanın nasıl davranması gerektiğine dair ek talimatlar vererek siteler arası betik çalıştırma (XSS), tıklama hırsızlığı (clickjacking) gibi yaygın saldırı türlerine karşı ek bir koruma katmanı oluşturur.
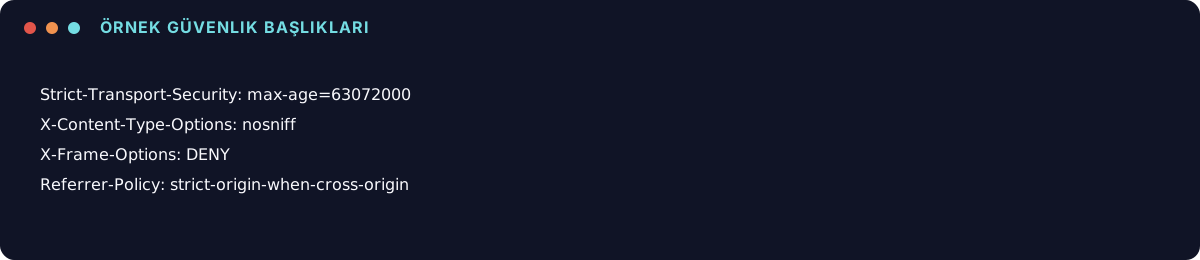
Content-Security-Policy (CSP)
CSP, bir sayfanın hangi kaynaklardan (script, stil, görsel) içerik yükleyebileceğini kısıtlar. Doğru yapılandırılmış bir CSP, XSS saldırısı sonucu enjekte edilen zararlı bir betiğin çalışmasını engelleyebilir. CSP'yi sıkı bir politikayla başlatmadan önce 'report-only' modunda test ederek meşru kaynakların engellenmediğinden emin olmak önerilir.
Strict-Transport-Security (HSTS)
HSTS, tarayıcıya bir süre boyunca siteye yalnızca HTTPS üzerinden bağlanmasını söyler; bu, kullanıcının yanlışlıkla HTTP üzerinden bağlanmasını ve olası bir araya girme saldırısına (man-in-the-middle) maruz kalmasını önler.
Diğer önemli başlıklar
| Başlık | Amaç |
|---|---|
| X-Content-Type-Options | Tarayıcının dosya türünü yanlış tahmin etmesini (MIME sniffing) engeller |
| X-Frame-Options | Sayfanın başka bir sitede iframe içinde gösterilmesini (clickjacking) engeller |
| Referrer-Policy | Bir bağlantıya tıklandığında hangi referrer bilgisinin gönderileceğini kontrol eder |
| Permissions-Policy | Kamera, mikrofon gibi tarayıcı özelliklerine erişimi kısıtlar |
Yapılandırma sonrası test etme
Başlıkları ekledikten sonra, çevrimiçi güvenlik başlığı tarama araçlarıyla yapılandırmanızı test edin ve sitenizin tüm işlevlerinin (form gönderimi, üçüncü taraf entegrasyonlar) beklendiği gibi çalışmaya devam ettiğini doğrulayın; özellikle CSP, yanlış yapılandırıldığında meşru kaynakları da engelleyebilir.
Özet
HTTP güvenlik başlıkları; CSP, HSTS ve diğer başlıklarla tarayıcı seviyesinde ek bir koruma katmanı oluşturur. Sıkı politikaları önce test modunda deneyip kademeli olarak uygulamak, işlevselliği bozmadan güvenliği artırmanın güvenli yoludur.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
Üçüncü Taraf Betiklerin Site Hızına Etkisi ve Yönetimi
Analitik, reklam ve canlı destek gibi üçüncü taraf betikler sitenizi nasıl yavaşlatabilir? Bu betikleri denetleme ve yönetme yollarını anlatıyoruz.
2 dk okuma
Yazıyı oku
Site Hızı İçin Görsel Optimizasyonu: WebP ve AVIF Kullanımı
Modern görsel formatlarının (WebP, AVIF) geleneksel JPEG ve PNG'ye göre sağladığı avantajları ve doğru görsel optimizasyon sürecini anlatıyoruz.
2 dk okuma
Yazıyı oku
KOBİ'ler İçin Alınması Gereken Temel Siber Güvenlik Önlemleri
Küçük ve orta ölçekli işletmeler, sınırlı kaynaklarla dahi uygulanabilecek temel siber güvenlik önlemleriyle en yaygın saldırı türlerinden korunabilir. Bu önlemleri anlatıyoruz.
2 dk okuma
Yazıyı oku