
Rehber
KOBİ'ler İçin Alınması Gereken Temel Siber Güvenlik Önlemleri
Küçük ve orta ölçekli işletmeler, sınırlı kaynaklarla dahi uygulanabilecek temel siber güvenlik önlemleriyle en yaygın saldırı türlerinden korunabilir. Bu önlemleri anlatıyoruz.
Siber saldırıların yalnızca büyük şirketleri hedef aldığı yaygın bir yanılgıdır; aslında küçük ve orta ölçekli işletmeler, genellikle daha zayıf savunmalara sahip olmaları nedeniyle sıkça hedef alınıyor. Sınırlı bütçeyle dahi uygulanabilecek birkaç temel önlem, riskin büyük kısmını azaltabilir.
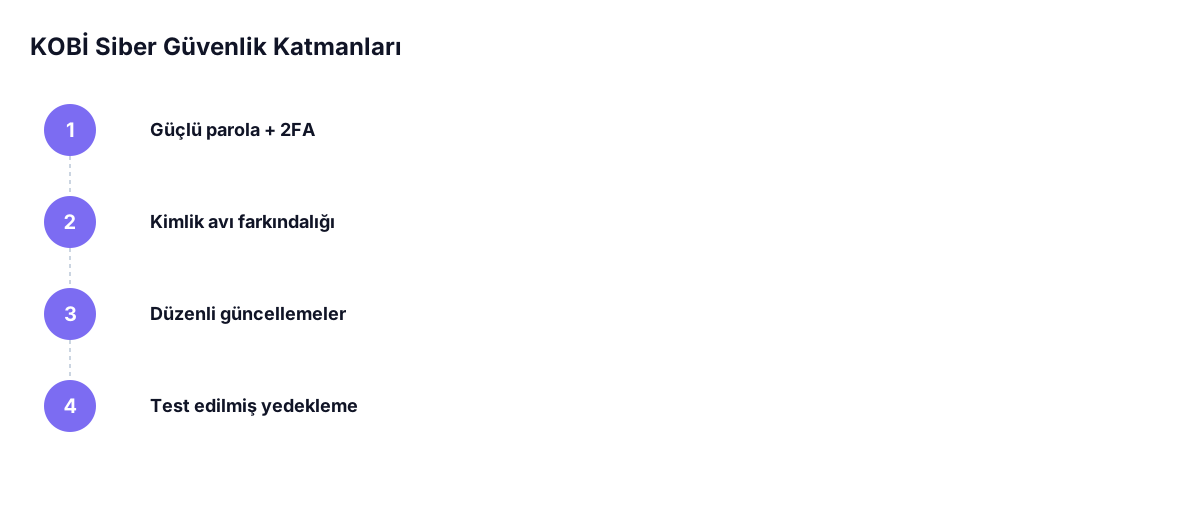
Güçlü parola politikası ve parola yöneticisi
Çalışanların basit veya tekrar kullanılan parolalar kullanması, en sık istismar edilen zayıf noktalardan biridir. Bir parola yöneticisi kullanmak, her hesap için benzersiz ve karmaşık parolalar oluşturmayı ve saklamayı pratik hale getirir.
İki faktörlü doğrulama (2FA)
Parola çalınsa bile, ikinci bir doğrulama adımı (telefon uygulaması, SMS kodu) olmadan hesaba erişimi engeller. Özellikle e-posta, bulut depolama ve finansal hesaplar gibi kritik sistemlerde 2FA'nın etkinleştirilmesi, göreceli düşük çaba ile yüksek güvenlik kazancı sağlar.
Kimlik avı (phishing) farkındalığı
Çoğu başarılı siber saldırı, teknik bir açıktan değil, bir çalışanın sahte bir e-postaya tıklamasından veya bilgi paylaşmasından kaynaklanır. Çalışanlara şüpheli e-postaları tanıma konusunda düzenli, kısa eğitimler vermek, teknik önlemler kadar etkili bir savunma katmanıdır.
Düzenli yazılım güncellemeleri
İşletim sistemleri, web tarayıcıları ve kullanılan tüm yazılımların (özellikle WordPress gibi web platformları ve eklentileri) güncel tutulması, bilinen güvenlik açıklarının istismar edilmesini önler. Otomatik güncellemeleri mümkün olduğunca etkinleştirmek, bu sürecin unutulmasını önler.
Düzenli ve test edilmiş yedekleme
Bir fidye yazılımı (ransomware) saldırısı veya veri kaybı durumunda, güncel ve test edilmiş bir yedek, işletmenin hızla toparlanmasını sağlayan en kritik güvenlik ağıdır. Yedeklerin, ana sistemden ayrı ve saldırı durumunda erişilemeyecek bir konumda tutulması önemlidir.
Sık sorulan sorular
Siber güvenlik için büyük bir bütçe gerekir mi?
Hayır; parola yöneticisi, 2FA ve düzenli güncelleme gibi temel önlemlerin çoğu düşük maliyetli veya ücretsizdir ve riskin büyük kısmını azaltır.
Bir saldırıya uğradığımızı nasıl anlarız?
Alışılmadık sistem yavaşlığı, bilinmeyen hesap etkinlikleri veya beklenmeyen dosya şifrelemeleri gibi belirtiler fark edildiğinde, hemen ilgili sistemleri izole edip profesyonel destek almak önerilir.
Özet
Güçlü parola politikası, iki faktörlü doğrulama, kimlik avı farkındalığı, düzenli güncellemeler ve test edilmiş yedekleme; KOBİ'lerin sınırlı bütçeyle uygulayabileceği ama büyük etki yaratan beş temel siber güvenlik önlemidir.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
Üçüncü Taraf Betiklerin Site Hızına Etkisi ve Yönetimi
Analitik, reklam ve canlı destek gibi üçüncü taraf betikler sitenizi nasıl yavaşlatabilir? Bu betikleri denetleme ve yönetme yollarını anlatıyoruz.
2 dk okuma
Yazıyı oku
HTTP Güvenlik Başlıkları Nasıl Yapılandırılır?
Content-Security-Policy, Strict-Transport-Security ve X-Content-Type-Options gibi güvenlik başlıklarının ne işe yaradığını ve nasıl yapılandırılacağını anlatıyoruz.
2 dk okuma
Yazıyı oku
Site Hızı İçin Görsel Optimizasyonu: WebP ve AVIF Kullanımı
Modern görsel formatlarının (WebP, AVIF) geleneksel JPEG ve PNG'ye göre sağladığı avantajları ve doğru görsel optimizasyon sürecini anlatıyoruz.
2 dk okuma
Yazıyı oku