
Rehber
Modern parola politikası: karmaşıklık kuralları yerine ne önerilmeli?
Zorunlu özel karakter ve periyodik parola değişimi kuralları, NIST'in güncel rehberine göre artık önerilmiyor. Peki ne öneriliyor?
Uzun yıllar boyunca 'güvenli parola' denince akla büyük/küçük harf, rakam ve özel karakter zorunluluğu ile 90 günde bir değiştirme kuralı geldi. Ancak NIST'in (Amerika Ulusal Standartlar ve Teknoloji Enstitüsü) Dijital Kimlik Rehberi, bu yaklaşımın kullanıcı davranışını nasıl bozduğunu göstererek farklı bir yön öneriyor.
Karmaşıklık kuralları neden sorunlu?
Zorunlu özel karakter/rakam kuralları, kullanıcıları genellikle tahmin edilebilir örüntülere yönlendirir — 'Sifre123!' gibi kalıplar, karmaşıklık kuralını teknik olarak karşılasa da gerçek güvenlik sağlamaz. Periyodik zorunlu değişim ise kullanıcıları küçük, tahmin edilebilir varyasyonlar üretmeye (Sifre123! → Sifre124!) iter ki bu da güvenliği artırmaz.
NIST ne öneriyor?
- Uzunluğu önceliklendirmek: karmaşıklıktan çok uzun parolalar (parola cümleleri gibi) tercih edilmeli
- Zorunlu periyodik değişimi kaldırmak: yalnızca bir ihlal şüphesi olduğunda değişim istenmeli
- Bilinen sızdırılmış parola listeleriyle karşılaştırma yapmak: kullanıcı, daha önce veri ihlallerinde açığa çıkmış bir parolayı seçemez
- Zorunlu özel karakter/rakam kombinasyonu kurallarını kaldırmak
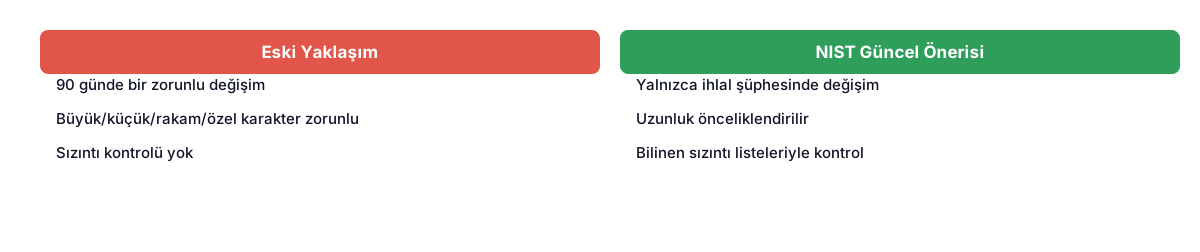
| Yaklaşım | Eski (karmaşıklık odaklı) | NIST (güncel) |
|---|---|---|
| Uzunluk | Minimum 8 karakter, karmaşık | Uzunluk önceliklendirilir (parola cümlesi) |
| Değişim sıklığı | 90 günde bir zorunlu | Yalnızca ihlal şüphesinde |
| Karakter kuralı | Büyük/küçük/rakam/özel karakter zorunlu | Zorunlu değil |
| Sızıntı kontrolü | Yok | Bilinen sızdırılmış listelerle karşılaştırma |
Bu neden daha güvenli?
Uzun bir parola cümlesi (örneğin rastgele dört kelimenin birleşimi), kısa ama karmaşık bir parolaya göre kaba kuvvet saldırılarına karşı istatistiksel olarak çok daha dayanıklıdır — hem hatırlaması hem yazması daha kolaydır. Sızdırılmış parola kontrolü ise kullanıcıyı, bilinen ve saldırganların zaten elinde olan bir parolayı kullanmaktan fiilen engeller; bu, teorik karmaşıklık kurallarından çok daha somut bir koruma sağlar.
2FA ile birlikte düşünülmeli
Parola politikasını ne kadar iyileştirirseniz iyileştirin, tek faktörlü kimlik doğrulama (yalnızca parola) her zaman bir tek nokta arızasıdır. İki faktörlü doğrulama, çalınmış veya tahmin edilmiş bir parolanın tek başına hesaba erişim sağlamasını engeller.
Uygulamaya geçerken dikkat edilecekler
- Mevcut kullanıcı tabanınıza yeni politikayı zorla değil, kademeli olarak (örneğin bir sonraki parola değişiminde) uygulayın
- Sızdırılmış parola kontrolü için güvenilir bir servis/veri kümesi kullanın
- Minimum uzunluk gereksinimini makul ama gerçekten anlamlı bir seviyede belirleyin
Sonuç
Modern parola politikası, kullanıcıyı karmaşık kurallarla cezalandırmak yerine, gerçekte güvenliği artıran birkaç somut önleme (uzunluk, sızıntı kontrolü, 2FA) odaklanıyor. Eski karmaşıklık kurallarını sürdürmek, güvenlik hissi verir ama gerçek koruma sağlamayabilir.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
Üçüncü Taraf Betiklerin Site Hızına Etkisi ve Yönetimi
Analitik, reklam ve canlı destek gibi üçüncü taraf betikler sitenizi nasıl yavaşlatabilir? Bu betikleri denetleme ve yönetme yollarını anlatıyoruz.
2 dk okuma
Yazıyı oku
HTTP Güvenlik Başlıkları Nasıl Yapılandırılır?
Content-Security-Policy, Strict-Transport-Security ve X-Content-Type-Options gibi güvenlik başlıklarının ne işe yaradığını ve nasıl yapılandırılacağını anlatıyoruz.
2 dk okuma
Yazıyı oku
Site Hızı İçin Görsel Optimizasyonu: WebP ve AVIF Kullanımı
Modern görsel formatlarının (WebP, AVIF) geleneksel JPEG ve PNG'ye göre sağladığı avantajları ve doğru görsel optimizasyon sürecini anlatıyoruz.
2 dk okuma
Yazıyı oku