
Kontrol Listesi
Moodle kurulumunu güvenli hale getirmek: temel sertleştirme adımları
Bir Moodle kurulumu, öğrenci verisi ve sınav içeriği barındırdığı için güvenliği ihmal edilebilir bir konu değil. Temel sertleştirme adımları.
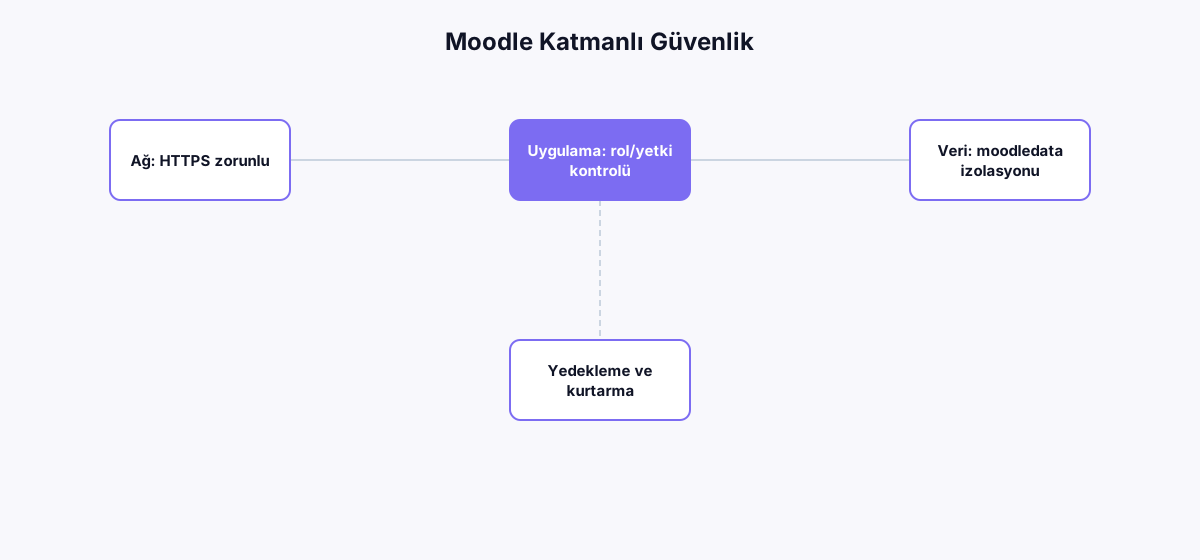
Bir Moodle kurulumu yalnızca içerik barındırmaz — öğrenci kişisel bilgileri, sınav sonuçları ve bazen ödeme bilgileri de içerebilir. Bu, Moodle güvenliğini bir 'sonradan bakılır' konu değil, kurulum sürecinin ayrılmaz bir parçası yapar.
Temel sertleştirme adımları
| Sertleştirme adımı | Risk azaltılan tehdit |
|---|---|
| moodledata'yı web kökü dışında tutmak | Doğrudan dosya erişimi/veri sızıntısı |
| HTTPS zorunlu kılmak | Oturum çerezi ele geçirme |
| Varsayılan admin adını değiştirmek | Otomatik brute-force saldırıları |
| Konuk erişimini kapatmak | Yetkisiz içerik görüntüleme |
| Yükleme türlerini sınırlamak | Kötü amaçlı dosya yükleme |
Rol bazlı erişim neden kritik?
Moodle'ın rol sistemi çok esnek olduğu için, gereğinden fazla yetki verilen bir rol (örneğin bir öğretmenin sistem genelinde ayar değiştirebilmesi) ciddi bir güvenlik açığı yaratabilir. Her rolün yalnızca kendi işini yapmak için ihtiyaç duyduğu izinlere sahip olduğunu düzenli olarak gözden geçirmek gerekir.
Güncelleme disiplini
Moodle'ın resmi güvenlik duyuruları (Security advisories), düzenli olarak güvenlik açıklarını ve bunların hangi sürümde düzeltildiğini yayımlar. Bir kurumsal Moodle kurulumunda, bu duyuruları takip edip kritik güvenlik yamalarını hızlıca uygulayacak bir sorumlu belirlemek, güvenliği reaktiften proaktife çevirir.
Yedekleme ile güvenlik ilişkisi
Güvenlik sertleştirmesi, bir olay yaşanma ihtimalini azaltır ama sıfıra indirmez. Düzenli, test edilmiş yedekleme (yalnızca yedek almak değil, geri yükleme sürecinin de çalıştığını doğrulamak), bir güvenlik olayı sonrası kurtarma süresini saatlere indirir.
Yaygın hatalar
- moodledata dizinini web'den doğrudan erişilebilir bir konumda bırakmak
- Güvenlik duyurularını takip etmeden sürümü aylarca güncellemeden bırakmak
- Rol yetkilerini kurulumda bir kez ayarlayıp bir daha gözden geçirmemek
- Yedekleri almak ama geri yükleme sürecini hiç test etmemek
Sonuç
Moodle güvenliği tek seferlik bir kurulum adımı değil, sürekli bir disiplin gerektirir. Temel sertleştirme adımlarını kurulumda uygulamak ve güncelleme/yedekleme sürecini düzenli sürdürmek, çoğu güvenlik olayını önler.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
SCORM ve H5P arasındaki fark: hangi içerik formatı hangi ihtiyaca uygun?
SCORM ve H5P, LMS'lerde en sık kullanılan iki etkileşimli içerik formatı. Aralarındaki teknik farkları bilmek doğru format seçimini kolaylaştırır.
2 dk okuma
Yazıyı oku
Moodle performansını artırmak: önbellek, veritabanı ve sunucu ayarları
Moodle kurulumları öğrenci sayısı arttıkça yavaşlayabilir. Moodle'ın kendi dokümantasyonuna dayanan somut performans optimizasyon adımları.
2 dk okuma
Yazıyı oku
LMS seçerken göz önünde bulundurulması gereken 8 kriter
Bir öğrenme yönetim sistemi (LMS) seçimi, kurumun eğitim stratejisini yıllarca etkiler. Karar vermeden önce değerlendirilmesi gereken 8 kriter.
2 dk okuma
Yazıyı oku