
Rehber
OWASP Top 10:2025 — web uygulamalarında en kritik güvenlik riskleri
OWASP Top 10, 2021'den sonraki ilk büyük revizyonuyla 2025 sürümüne güncellendi. Yeni kategoriler ve sıralama değişikliklerinin pratik anlamı.
OWASP (Open Worldwide Application Security Project) Top 10, web uygulamalarında en yaygın ve en kritik güvenlik risklerini kategorize eden, dünya genelinde referans olarak kabul edilen bir listedir. 2021'den bu yana ilk büyük revizyon olan OWASP Top 10:2025, Kasım 2025'te duyurulup Ocak 2026'da kesinleşti.
Ne değişti?
2025 sürümü, 175.000'den fazla CVE kaydını ve 248 CWE'yi (Common Weakness Enumeration) analiz ederek, binlerce kuruluşu kapsayan uygulayıcı anketleriyle oluşturuldu. Sonuç: iki yeni kategori (Software Supply Chain Failures ve Mishandling of Exceptional Conditions), dört önemli sıralama değişikliği, üç yeniden adlandırma ve SSRF'nin (Server-Side Request Forgery) artık ayrı bir kategori olmaktan çıkıp Broken Access Control içine dahil edilmesi.
OWASP Top 10:2025 listesi
| Sıra | Kategori | 2021'e göre değişim |
|---|---|---|
| A01:2025 | Broken Access Control | Aynı (1. sıra) |
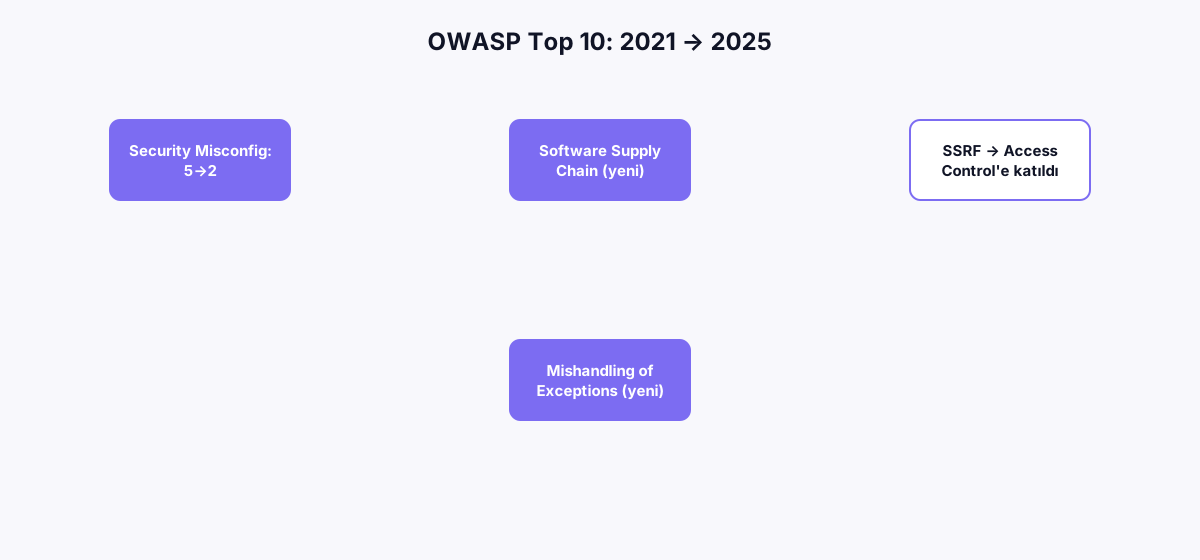
| A02:2025 | Security Misconfiguration | 5.'ten 2.'ye yükseldi |
| A03:2025 | Software Supply Chain Failures | Yeni kategori |
| A04:2025 | Cryptographic Failures | 2.'den 4.'e düştü |
| A05:2025 | Injection | 3.'ten 5.'e düştü |
| A06:2025 | Insecure Design | Aynı seviyede |
| A07:2025 | Authentication Failures | Yeniden adlandırıldı |
| A08:2025 | Software or Data Integrity Failures | Yeniden adlandırıldı |
| A09:2025 | Security Logging and Alerting Failures | Yeniden adlandırıldı |
| A10:2025 | Mishandling of Exceptional Conditions | Yeni kategori (SSRF içine alındı) |
Neden Security Misconfiguration 2. sıraya yükseldi?
OWASP'ın 2025 listesinin resmî giriş bölümüne göre Security Misconfiguration, 2021'deki 5. sıradan 2. sıraya yükseldi çünkü bu döngüde toplanan veride yanlış yapılandırmalar daha yaygın görüldü — test edilen uygulamaların %3'ünde bu kategoriye giren 16 CWE'den (Common Weakness Enumeration) en az biri tespit edildi. OWASP bunun nedenini, yazılım davranışının giderek daha fazla yapılandırma dosyalarına dayanmasına bağlıyor.
Yeni kategoriler tam olarak neyi kapsıyor?
Software Supply Chain Failures (A03), önceki 'güvenlik açığı olan bileşenler' kategorisinin genişletilmiş hâli — artık yalnızca güncel olmayan kütüphaneleri değil, bağımlılık zincirinin tamamındaki (derleme sistemleri, dağıtım altyapısı dahil) güvenlik zafiyetlerini kapsıyor. Mishandling of Exceptional Conditions (A10) ise tamamen yeni bir kategori: hatalı hata yönetimi, mantık hataları ve 'fail open' (hata durumunda güvenli olmayan tarafa düşme) gibi 24 farklı CWE'yi bir araya getiriyor.
Liste kesin bir gerçeklik mi, yoksa geçmişe bakış mı?
OWASP'ın kendi giriş metni önemli bir uyarı yapıyor: sıralama, geçmiş test verisine dayanıyor — 'katkı sağlanan veriyi incelemek, esasen geçmişe bakmaktır' deniyor ve henüz test verilerinde yeterince görünür olmayan yeni tehditlerin listeye tam yansımamış olabileceği kabul ediliyor. Bu, listenin bir kontrol formu değil, ampirik veri + uygulayıcı anketinin dengelendiği bir anlık görüntü olduğu anlamına geliyor.
Kimleri etkiliyor?
- Yazılım geliştirme ekipleri ve güvenlik denetçileri — ortak referans dili değişti
- Bulut/konteyner ortamında çalışan sistemler — yapılandırma denetimi önceliklendirilmeli
- Üçüncü taraf bağımlılık kullanan her proje — tedarik zinciri güvenliği artık ayrı bir kategori
Kullanıcı/geliştirici ne yapmalı?
- Güncel listeyi owasp.org/Top10/2025 üzerinden doğrudan inceleyin
- Bulut/konteyner yapılandırmalarınızı yeni A02 kategorisine göre yeniden gözden geçirin
- Bağımlılık/tedarik zinciri güvenliğini (SBOM, imzalı paketler) ayrı bir denetim maddesi olarak ekleyin
- SSRF koruma kontrollerinizi artık Broken Access Control denetiminin bir parçası olarak değerlendirin
Sonuç
OWASP Top 10:2025, 2021 sürümüne göre hem kapsam hem önceliklendirme açısından gerçek bir güncelleme. Güvenlik denetimi/eğitim materyali hazırlayan ekiplerin, hâlâ 2021 listesine referans veren eski dokümantasyonu güncellemesi gerekiyor.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
Üçüncü Taraf Betiklerin Site Hızına Etkisi ve Yönetimi
Analitik, reklam ve canlı destek gibi üçüncü taraf betikler sitenizi nasıl yavaşlatabilir? Bu betikleri denetleme ve yönetme yollarını anlatıyoruz.
2 dk okuma
Yazıyı oku
HTTP Güvenlik Başlıkları Nasıl Yapılandırılır?
Content-Security-Policy, Strict-Transport-Security ve X-Content-Type-Options gibi güvenlik başlıklarının ne işe yaradığını ve nasıl yapılandırılacağını anlatıyoruz.
2 dk okuma
Yazıyı oku
Site Hızı İçin Görsel Optimizasyonu: WebP ve AVIF Kullanımı
Modern görsel formatlarının (WebP, AVIF) geleneksel JPEG ve PNG'ye göre sağladığı avantajları ve doğru görsel optimizasyon sürecini anlatıyoruz.
2 dk okuma
Yazıyı oku