
Haber & Analiz
SSL sertifika ömürleri neden kısalıyor ve otomatik yenileme artık neden zorunlu?
Let's Encrypt, 90 günlük sertifika ömrünü iki yıllık bir süreçte 45 güne indiriyor. Bu değişikliğin sunucu yöneticileri için pratik anlamı.
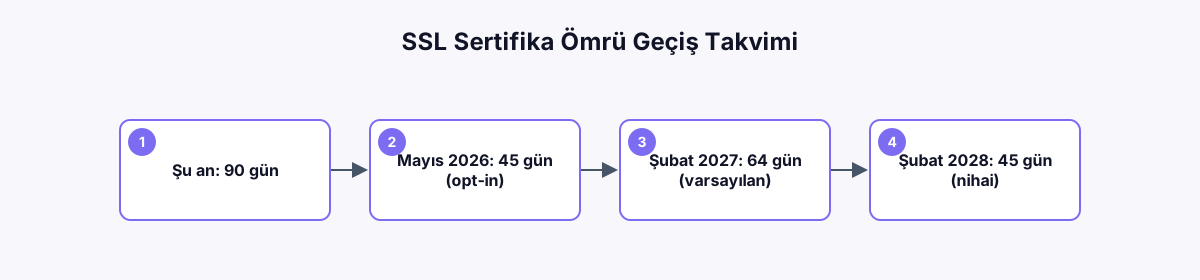
Web sitelerinin büyük bölümünün ücretsiz SSL sertifikası kaynağı olan Let's Encrypt, sertifika ömrünü mevcut 90 günden 45 güne indiren çok aşamalı bir geçiş sürecini resmen duyurdu. Bu, tek seferlik bir değişiklik değil — iki yıla yayılan, birkaç aşamalı bir geçiş.
Ne oldu, hangi takvimde?
| Aşama | Sertifika ömrü | Beklenen yenileme günü |
|---|---|---|
| Mevcut durum | 90 gün | Gün 60 civarı |
| Ara aşama (opt-in, 13 Mayıs 2026) | 45 gün (tlsserver profili) | Erken benimseyenler için test |
| Varsayılan geçiş (10 Şubat 2027) | 64 gün | Klasik ACME profili kullanan herkes |
| Nihai hedef (Şubat 2028) | 45 gün | Gün 30 civarı |
Neden bu değişiklik yapılıyor?
Let's Encrypt'in resmi açıklamasına göre daha kısa sertifika ömürleri, yanlış verilmiş (mis-issued) bir sertifikanın veya ele geçirilmiş bir özel anahtarın verebileceği zararı sınırlıyor. Bu değişiklik yalnızca Let's Encrypt'e özgü değil — CA/Browser Forum Temel Gereksinimleri'nin (Baseline Requirements) bir parçası olarak tüm güvenilir sertifika otoritelerini kapsıyor.
Rate limit'ler artıyor mu?
Hayır — Let's Encrypt'in resmi açıklaması bu noktayı net biçimde belirtiyor: yenilemeler (renewals) rate limit hesaplamasından muaf. Rate limit'ler yalnızca yeni alan adları için yeni sertifika verilmesine uygulanıyor; mevcut bir sertifikanın yenilenmesi, döngü 60 günden 30 güne düşse bile rate limit sorunlarına yol açmıyor.
Kimleri etkiliyor?
- Sertifika yenilemesini manuel yapan veya eski/otomasyonsuz araçlar kullanan sunucu yöneticileri
- ACME protokolünü desteklemeyen eski sertifika yönetim araçları kullanan kurumlar
- Certbot gibi popüler ACME istemcilerini kullanan çoğu site — bu araçlar zaten otomatik yenileme yapıyor
İşletmeler açısından neden önemli?
Sertifika süresi dolan bir site, tarayıcılarda güven uyarısı gösterir ve kullanıcı kaybına yol açar. 90 günlük döngüde manuel/yarı-otomatik bir süreçle idare edilebilen bir yenileme takibi, 45 güne indiğinde çok daha sık müdahale gerektirir hale gelir — bu yüzden geçiş tamamlanmadan önce tam otomatik bir yenileme sürecine geçmek kritik hale geliyor.
Kullanıcı ne yapmalı?
- Sertifika yenilemenizin tam otomatik olduğunu (cron/systemd timer ile certbot renew gibi) doğrulayın
- ACME istemcinizin ARI (Automated Renewal Information) desteğini kontrol edin — bu, yenileme zamanlamasını otomatik ayarlar
- Manuel sertifika yönetimi yapıyorsanız geçiş tamamlanmadan önce bir ACME istemcisine geçmeyi planlayın
- Let's Encrypt'in resmi duyuru sayfasını (letsencrypt.org) güncel takvim için takip edin
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
WordPress eklentilerinde güvenlik açıkları: sitenizi nasıl korursunuz?
Popüler WordPress eklentilerinde düzenli olarak güvenlik açıkları bulunuyor ve yamalanıyor. Bu döngünün nasıl işlediğini ve sitenizi güvende tutmanın pratik yollarını anlatıyoruz.
2 dk okuma
Yazıyı oku
React Server Components yaygınlaşıyor: ne değişiyor?
React Server Components, Next.js gibi framework'lerle birlikte giderek daha fazla projede standart hale geliyor. Bu mimarinin performans ve geliştirme deneyimine etkisini anlatıyoruz.
2 dk okuma
Yazıyı oku
Node.js'in güncel sürümüyle gelen önemli değişiklikler
Node.js düzenli sürüm döngüsüyle performans, güvenlik ve API iyileştirmeleri getiriyor. Geliştiricilerin bilmesi gereken güncel değişiklikleri özetliyoruz.
1 dk okuma
Yazıyı oku