
Haber & Analiz
WooCommerce 11.1 ve 11.1.1 sürümleri: performans iyileştirmeleri ve güvenlik yaması
WooCommerce 11.1, Store API/REST isteklerinde %30-42 hız artışı getirdi; ardından gelen 11.1.1 üç güvenlik düzeltmesi içeriyor. Mağaza sahipleri için ne anlama geldiği.
WooCommerce, Eylül 2026'da iki önemli sürüm yayımladı: performans odaklı 11.1.0 ve ardından gelen güvenlik/hata düzeltme sürümü 11.1.1. Bu yazı, her iki sürümde gerçekten neyin değiştiğini ve mağaza sahiplerinin güncelleme önceliğini nasıl belirlemesi gerektiğini özetliyor.
Ne oldu, hangi sürümde?
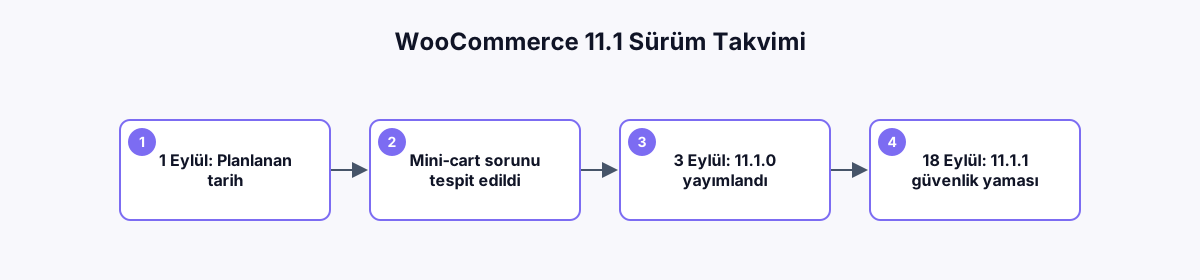
- WooCommerce 11.1.0 (3 Eylül 2026): Varyasyon galerileri artık tüm mağazalarda etkin, ürün koleksiyon grid hizalama iyileştirmeleri, sanal siparişlerde drop-shipping adresi admin/Store API/REST'e eklendi, Store API ve REST istekleri %30-42 daha hızlı.
- WooCommerce 11.1.1 (18 Eylül 2026): REST API kimlik doğrulama kontrollerinin sıkılaştırılması, eski options API ve mobil uygulama girişi için izin doğrulamasının güçlendirilmesi, misafir oturum doğrulamasının sağlamlaştırılması — üç güvenlik düzeltmesi. Ayrıca Mini-Cart bloğunun görünürlük kuralıyla gizlendiğinde stilsiz görünme sorunu giderildi.
11.1 sürümü neden birkaç gün gecikti?
WooCommerce'in kendi advisory yazısına göre 11.1, başlangıçta 1 Eylül 2026'da planlanmıştı ancak erken testlerde mini-cart etrafında sorunlar tespit edilmesi üzerine 3 Eylül'e ertelendi. Bu, WooCommerce'in yayın öncesi test sürecinin gerçek sorunları yakaladığını ve halka açık sürümden önce düzelttiğini gösteriyor.
Kimleri etkiliyor?
- Yüksek trafikli, Store API/REST üzerinden özel entegrasyonu olan mağazalar (performans kazancından en çok bu grup faydalanır)
- Varyasyonlu ürün satan mağazalar (galeri özelliği artık varsayılan olarak açık)
- REST API üzerinden üçüncü taraf entegrasyon kullanan mağazalar (11.1.1'deki kimlik doğrulama sıkılaştırması)
İşletmeler açısından neden önemli?
WooCommerce'in kendi advisory'si, 11.1.1'deki güvenlik sorunlarını 'ayrıcalıklı yönetici gerektiren düşük riskli sorunlar' olarak sınıflandırıyor — yani acil bir istismar tehdidi değil, ama ihmal edilmemesi gereken bir sertleştirme adımı. 11.1.0'daki performans kazancı ise özellikle mobil uygulama veya headless bir vitrin üzerinden Store API'yi yoğun kullanan mağazalar için doğrudan kullanıcı deneyimine yansıyor.
Kullanıcı ne yapmalı?
- 11.1.1'i, düşük riskli sınıflandırılmış olsa da rutin bakım penceresinde uygulayın
- Varyasyon galerisi özelliğinin mağaza temanızla uyumlu göründüğünü kontrol edin
- Mini-Cart bloğunu görünürlük kurallarıyla kullanıyorsanız güncelleme sonrası görünümünü doğrulayın
- Store API/REST üzerinden özel entegrasyonunuz varsa kimlik doğrulama davranışını staging'de test edin
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
WordPress eklentilerinde güvenlik açıkları: sitenizi nasıl korursunuz?
Popüler WordPress eklentilerinde düzenli olarak güvenlik açıkları bulunuyor ve yamalanıyor. Bu döngünün nasıl işlediğini ve sitenizi güvende tutmanın pratik yollarını anlatıyoruz.
2 dk okuma
Yazıyı oku
React Server Components yaygınlaşıyor: ne değişiyor?
React Server Components, Next.js gibi framework'lerle birlikte giderek daha fazla projede standart hale geliyor. Bu mimarinin performans ve geliştirme deneyimine etkisini anlatıyoruz.
2 dk okuma
Yazıyı oku
Node.js'in güncel sürümüyle gelen önemli değişiklikler
Node.js düzenli sürüm döngüsüyle performans, güvenlik ve API iyileştirmeleri getiriyor. Geliştiricilerin bilmesi gereken güncel değişiklikleri özetliyoruz.
1 dk okuma
Yazıyı oku