
Haber & Analiz
WordPress'in güncel sürümüyle gelen değişiklikler ve site sahipleri için etkileri
WordPress 7.1 'Mary Lou' ve ardından gelen güvenlik sürümleri neler getirdi? Site sahiplerinin güncelleme önceliğini nasıl belirlemesi gerektiği.
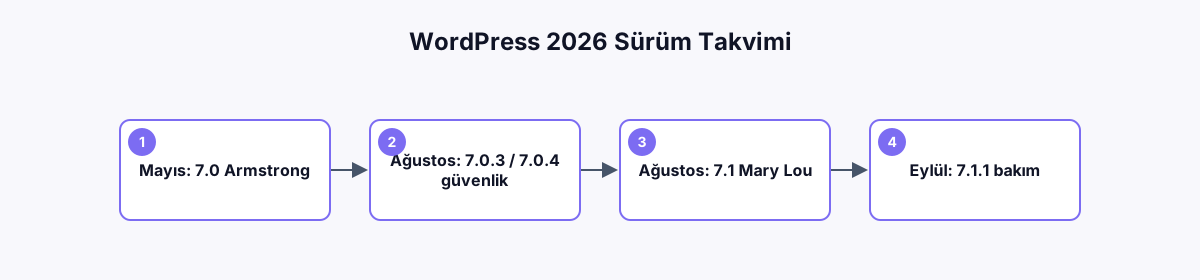
WordPress, 2026 yılı içinde bir dizi büyük ve güvenlik odaklı sürüm yayımladı. En güncel kararlı sürüm 17 Eylül 2026'da çıkan 7.1.1; bunu Ağustos 2026'da yayımlanan büyük 7.1 'Mary Lou' sürümü ve öncesindeki güvenlik yamaları izliyor. Bu yazı, site sahiplerinin hangi güncellemeyi ne kadar acil uygulaması gerektiğini özetliyor.
Ne oldu, hangi sürümde?
| Sürüm | Tarih | Tür | Öne çıkanlar |
|---|---|---|---|
| 7.1.1 | 17 Eylül 2026 | Bakım/güvenlik | 17 Core + 19 Blok Düzenleyici hata düzeltmesi, 11 güvenlik düzeltmesi |
| 7.1 'Mary Lou' | 19 Ağustos 2026 | Büyük özellik | Duyarlı stil kontrolleri, yenilenmiş medya düzenleyici, mention destekli Notlar |
| 7.0.4 | 12 Ağustos 2026 | Güvenlik | Acil güncelleme önerilmiş |
| 7.0.3 | 6 Ağustos 2026 | Güvenlik | Acil güncelleme önerilmiş |
| 7.0 'Armstrong' | 20 Mayıs 2026 | Büyük özellik | Yapay zekâ entegrasyonu, yeni admin teması, yeni bloklar |
Kimleri etkiliyor?
Aktif olarak bakımı yapılan her WordPress sitesi bu güncellemelerden etkileniyor. Özellikle 7.1.1'deki 11 güvenlik düzeltmesi, eski sürümde kalan sitelerin bilinen açıklara maruz kalması riskini artırıyor.
İşletmeler açısından neden önemli?
Güvenlik sürümlerini (7.0.3, 7.0.4, 7.1.1) geciktirmek, halka açık güvenlik açığı bilgisiyle saldırı yüzeyini genişletiyor — bu sürümler çoğu WordPress kurulumunda otomatik arka plan güncellemesiyle uygulanır, ancak özel hosting/yönetilen ortamlarda bu otomasyonun açık olduğu doğrulanmalı. Büyük özellik sürümleri (7.0, 7.1) ise genellikle tema/eklenti uyumluluğunu etkileme potansiyeli taşıdığından doğrudan production'a değil, önce bir staging ortamına uygulanmalı.
Teknik/operasyonel etkisi nedir?
- Güvenlik sürümleri (x.x.1, x.x.2 gibi patch sürümler): düşük uyumluluk riski, yüksek aciliyet
- Büyük özellik sürümleri (7.0, 7.1 gibi): orta-yüksek uyumluluk riski, staging'de test gerektirir
- Blok Düzenleyici değişiklikleri özellikle özel blok/tema geliştirmesi olan sitelerde test edilmeli
Kullanıcı ne yapmalı?
- Güvenlik sürümlerinin otomatik arka plan güncellemesiyle uygulandığını admin panelinden doğrulayın
- Büyük sürümleri canlıya almadan önce bir staging kopyasında test edin
- Özel tema/eklenti kullanan siteler için değişiklik günlüğünü (changelog) inceleyin
- Yedeklemenin güncel olduğundan güncellemeden önce emin olun
Birincil kaynaklar
Bu yazıdaki sürüm numaraları, tarihler ve değişiklik özetleri doğrudan WordPress.org'un resmî 'Releases' duyuru kategorisinden alınmıştır.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
WordPress eklentilerinde güvenlik açıkları: sitenizi nasıl korursunuz?
Popüler WordPress eklentilerinde düzenli olarak güvenlik açıkları bulunuyor ve yamalanıyor. Bu döngünün nasıl işlediğini ve sitenizi güvende tutmanın pratik yollarını anlatıyoruz.
2 dk okuma
Yazıyı oku
React Server Components yaygınlaşıyor: ne değişiyor?
React Server Components, Next.js gibi framework'lerle birlikte giderek daha fazla projede standart hale geliyor. Bu mimarinin performans ve geliştirme deneyimine etkisini anlatıyoruz.
2 dk okuma
Yazıyı oku
Node.js'in güncel sürümüyle gelen önemli değişiklikler
Node.js düzenli sürüm döngüsüyle performans, güvenlik ve API iyileştirmeleri getiriyor. Geliştiricilerin bilmesi gereken güncel değişiklikleri özetliyoruz.
1 dk okuma
Yazıyı oku