
Kontrol Listesi
Bir WordPress eklentisini kurmadan önce kontrol edilmesi gereken 8 güvenlik kriteri
Her eklenti bir güvenlik yüzeyi ekler. Kurmadan önce bakılması gereken somut kriterlerle riski azaltmanın yolu.
WordPress'in esnekliği büyük ölçüde eklenti ekosisteminden gelir, ancak her eklenti kurulumu sitenin saldırı yüzeyini genişletir. Bir eklentiyi kurmadan önce aşağıdaki kriterleri kontrol etmek, çoğu güvenlik sorununu daha en baştan önler.
Kontrol listesi
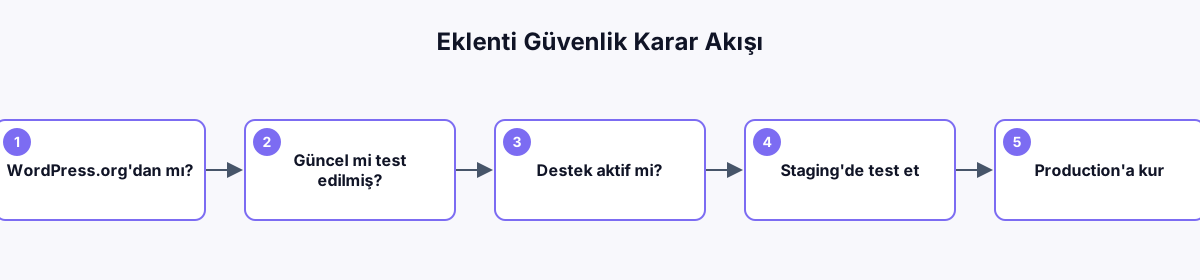
- Son güncelleme tarihi: WordPress.org eklenti sayfasında 'Son güncelleme' bilgisine bakın; aylarca/yıllarca güncellenmemiş eklentiler risklidir
- Aktif kurulum sayısı ve değerlendirme puanı: düşük kurulum sayısı tek başına kötü değildir, ama sıfıra yakın kurulumla birlikte şüpheli izin istekleri dikkat çekmeli
- 'Test edildi' (Tested up to) sürümü: eklentinin güncel WordPress sürümüyle test edilip edilmediği
- Destek forumundaki açık/kapalı konu oranı: geliştiricinin soruları yanıtlayıp yanıtlamadığı
- Değişiklik günlüğü (changelog): güvenlik düzeltmelerinin şeffaf şekilde belgelenip belgelenmediği
- İstenen izinler/entegrasyonlar: eklentinin işlevine göre makul olmayan harici bağlantılar kurup kurmadığı
- Geliştirici geçmişi: aynı geliştiricinin başka eklentilerinin güvenlik geçmişi (WPScan gibi güvenlik açığı veritabanlarında arama yapılabilir)
- Lisans ve kaynak: eklentinin resmî WordPress.org dizininden mi yoksa doğrulanamayan bir 'nulled' kaynaktan mı geldiği — nulled eklentiler sıklıkla kötü amaçlı kod içerir
| Kriter | Düşük risk sinyali | Yüksek risk sinyali |
|---|---|---|
| Son güncelleme | Son 1-3 ay içinde | 1+ yıldır güncellenmemiş |
| Test edildi sürümü | Güncel WordPress sürümüne yakın | Birkaç major sürüm geride |
| Aktif kurulum | 10.000+ | Sıfıra yakın + şüpheli izinler |
| Kaynak | WordPress.org resmî dizini | Nulled/üçüncü taraf indirme sitesi |
| Destek forumu | Sorular yanıtlanıyor | Aylarca yanıtsız konular |
Neden bu kadar önemli?
Bir eklenti, veritabanınıza, dosya sistemine ve bazen kullanıcı verilerine erişim kazanır. Terk edilmiş (artık güncellenmeyen) bir eklentide bulunan bir güvenlik açığı, WordPress çekirdeği güncel olsa bile sitenizi savunmasız bırakabilir. WPScan'in güvenlik açığı veritabanı, WordPress ekosistemindeki bilinen açıkların büyük bölümünün terk edilmiş veya nadiren güncellenen eklentilerde bulunduğunu gösteriyor — bu, 'popüler eklenti güvenlidir' varsayımının tek başına yeterli olmadığı anlamına gelir.
'Test edildi' sürümü ile gerçek uyumluluk aynı şey mi?
Bir eklentinin 'Tested up to: 7.1' yazması, geliştiricinin o sürümle test ettiğini iddia ettiği anlamına gelir — WordPress.org bunu otomatik doğrulamaz. Kritik bir sitede yeni bir eklenti kurmadan önce, önce bir staging ortamında test etmek, yalnızca bu etikete güvenmekten daha güvenilirdir.
Kaç eklenti çok fazladır?
Sabit bir sayı yoktur, ama her eklenti bir bakım yüküdür: güncelleme takibi, uyumluluk riski ve saldırı yüzeyi ekler. Pratik bir ölçüt, her eklentinin sitenin gerçekten ihtiyaç duyduğu bir işlevi karşılayıp karşılamadığını periyodik olarak (örneğin altı ayda bir) gözden geçirmektir — 'bir gün işe yarar' diye tutulan pasif eklentiler güvenlik riskini artırır ama hiçbir fayda sağlamaz.
Yaygın hatalar
- Aynı işi yapan birden fazla eklentiyi aynı anda aktif tutmak
- Artık kullanılmayan eklentileri devre dışı bırakıp silmemek
- Ücretli bir eklentinin 'nulled' (kırılmış lisans) sürümünü kullanmak
- Bir eklentiyi yalnızca 'ücretsiz ve popüler' olduğu için güvenlik kontrolü yapmadan kurmak
- Kritik bir güncellemeyi, uyumluluk endişesiyle aylarca ertelemek
Sonuç
Eklenti seçimi, WordPress güvenliğinin en çok göz ardı edilen ama en kolay kontrol edilebilir parçasıdır. Kurulumdan önce birkaç dakikalık bir kontrol, sonradan yaşanacak bir güvenlik olayından çok daha ucuza gelir.
Kategoriler
Etiketler
Kaynaklar
Paylaş
İlgili içerikler
WordPress 7.1.1 güvenlik güncellemesi: 11 güvenlik açığı kapatıldı
WordPress 7.1.1, aralarında stored XSS ve yetkisiz şablon kurulumu gibi ciddi sorunların bulunduğu 11 güvenlik açığını kapatan acil bir güvenlik sürümü.
2 dk okuma
Yazıyı oku
WooCommerce ile online mağaza kurulumu: temel adımlar ve ilk ayarlar
WordPress üzerinde WooCommerce ile bir online mağazayı sıfırdan kurarken izlenmesi gereken adımlar, kritik ayarlar ve sık yapılan hatalar.
3 dk okuma
Yazıyı oku
WordPress mi özel yazılım mı? İşletmeniz için doğru kararı vermek
WordPress mi yoksa sıfırdan özel yazılım mı sorusunun tek doğru cevabı yok. Karar, bütçe, zaman çizelgesi ve gelecekteki esneklik ihtiyacına göre değişir.
2 dk okuma
Yazıyı oku